「Joomla!」使用Webサイトに、PHPの脆弱性の有無を調べる不正アクセス(警察庁) | ScanNetSecurity
2026.11.07(土)

「Joomla!」使用Webサイトに、PHPの脆弱性の有無を調べる不正アクセス(警察庁)

警察庁は、「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
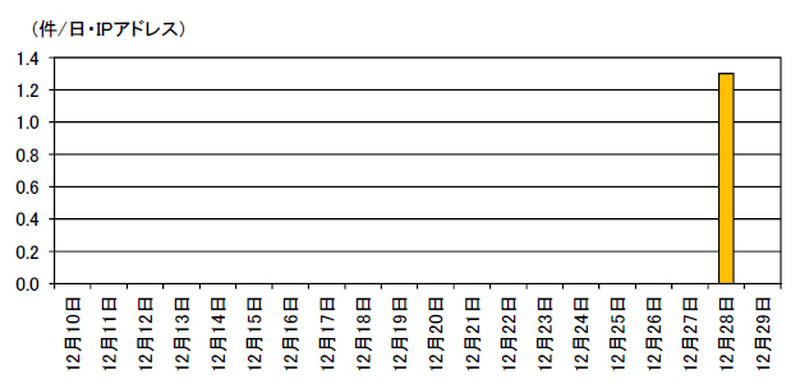
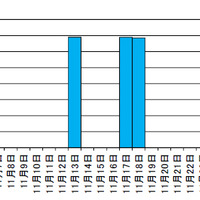
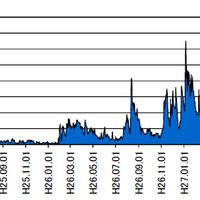
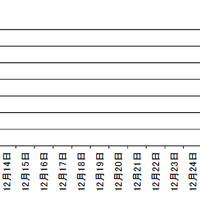
「Joomla!」を使用したWebサイトに対するPHP の脆弱性を標的とした不正なアクセス件数の推移
「Joomla!」を使用したWebサイトに対するPHP の脆弱性を標的とした不正なアクセス件数の推移 全 2 枚 拡大写真
警察庁は12月30日、「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスを観測したとして、「@police」において注意喚起を発表した。「Joomla!」の開発者は12月14日、任意のPHPコードが実行可能となる重大な脆弱性を公表し、修正版をリリースした。また21日には、開発元から当該脆弱性の根本的な原因が、PHPにおける既知の脆弱性によるものであったと公表している。このことから、たとえWebサイトに「Joomla!」を使用していなくても、PHPを使用していると攻撃者によってリモートから任意のコードを実行される危険性がある。

当該脆弱性の公表後、12月14日にセキュリティ対策企業から「Joomla!」を使用したWebサイトに対するPHPの脆弱性を標的とした不正なアクセスの観測事例が公表された。また24日には、別のセキュリティ対策企業からも同様の事例が公表された。警察庁の定点観測システムでも28日にこれらのセキュリティ対策企業から公表されたアクセスと同様の手法によるアクセスを観測したという。これらアクセスの内容は、いずれも脆弱性の有無を確認するものであり、実際に攻撃を試みるアクセスではなかった。しかし同庁では、このアクセスにより脆弱性の存在を把握されたWebサーバに対して、今後攻撃が発生し、サイトの改ざんなどが行われる可能性があるとして、注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop