サイバーセキュリティ月間を受け、マクロ型不正プログラムに注意喚起(トレンドマイクロ) | ScanNetSecurity
2026.11.03(火)

サイバーセキュリティ月間を受け、マクロ型不正プログラムに注意喚起(トレンドマイクロ)

トレンドマイクロは、サイバーセキュリティ月間が2月1日から始まることを受け、企業に対してメール添付のマクロ型不正プログラムの脅威が急増していると注意喚起している。

脆弱性と脅威 脅威動向
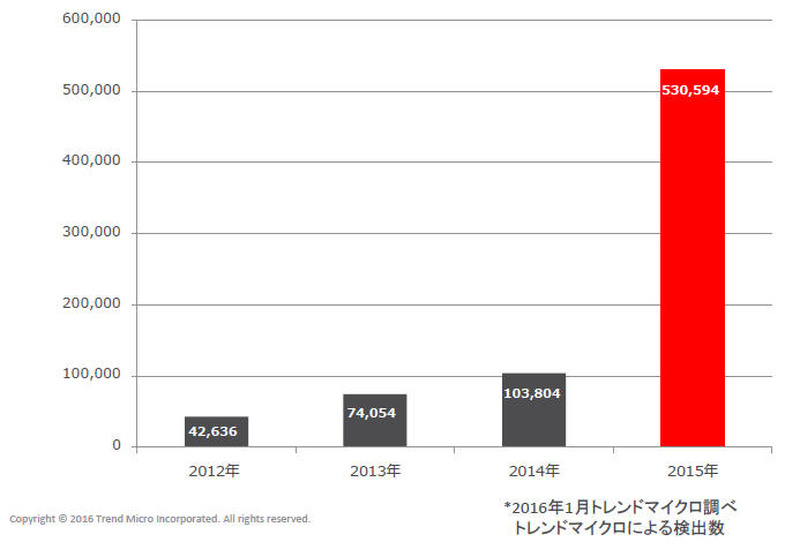
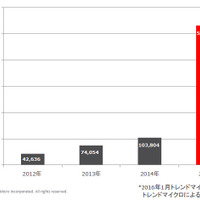
2012年~2015年におけるマクロ型不正プログラムの検出数(世界)
2012年~2015年におけるマクロ型不正プログラムの検出数(世界) 全 6 枚 拡大写真
トレンドマイクロ株式会社は1月29日、サイバーセキュリティ月間が2月1日から始まることを受け、企業に対してメール添付のマクロ型不正プログラムの脅威が急増していると注意喚起している。マクロ型不正プログラムとは、「Microsoft Office」マクロ(VBScript)で作成した感染型不正プログラムのこと。1990年代半ばから後半にかけて「XM_LAROUX」や「W97M_MELISSA」などが流行したが、マクロ機能がデフォルトで実行不可となったことから使われなくなっていた。

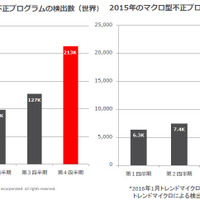
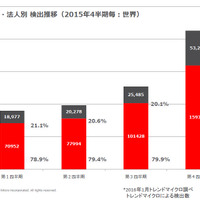
しかし、2014年11月頃から再び登場し、2015年は検出数が前年比5倍に急増している。同社では、過去の流行とマクロ無効化設定の背景を知らない利用者を騙して、攻撃の成功率を高める手法として活用されているとみている。特に日本では2015年第4四半期に検出数が急増、世界でも4位となり、その割合も増加している。また世界的に、検出されたマクロ型不正プログラムの8割弱が法人を標的としている。同社では法人従業員に対し、「メールに添付されたファイルは安易に開かない」「不用意にマクロを実行化しない」「更新プログラムを速やかに適用する」といった対策を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. GMOクリック証券、自動売買ツールによると考えられる不正取引に注意を呼びかけ

    GMOクリック証券、自動売買ツールによると考えられる不正取引に注意を呼びかけ

ランキングをもっと見る
PageTop