遠隔操作ウイルスの指令に、検出が難しいDNSを使用する攻撃を確認(ラック) | ScanNetSecurity
2026.10.29(木)

遠隔操作ウイルスの指令に、検出が難しいDNSを使用する攻撃を確認(ラック)

ラックは、遠隔操作ウイルスに対する指令の伝達手段としてDNSパケットを悪用する事案を初めて確認し、注意喚起情報として公開した。

脆弱性と脅威 脅威動向
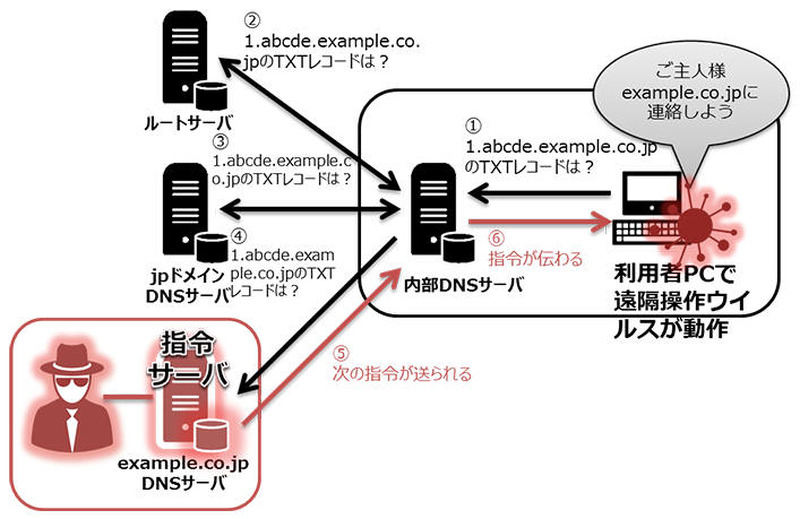
今回確認された攻撃
今回確認された攻撃 全 1 枚 拡大写真
株式会社ラックは2月1日、遠隔操作ウイルスに対する指令の伝達手段としてDNS(Domain Name System)パケットを悪用する事案を初めて確認し、注意喚起情報として公開した。これは、同社が運営する緊急対応サービス「サイバー119」で調査した複数の案件で確認されたもの。PCで動作している不審なソフトウェアを調査したところ、企業内の情報を盗み出す目的で使用される遠隔操作ウイルス(RAT)であることが判明した。

このRATを解析したところ、攻撃者との指令伝達にDNSの通信を使用するDNSトンネリングとも言われる手口であることが確認されたという。同社が緊急対応した事案で、この手口が使用されたケースは初となる。攻撃者は、DNSサーバを模した指令サーバ(C2サーバやC&Cサーバとも呼ばれる)を構築し、企業内部で活動する遠隔操作ウイルスが、通常のDNS要求を模したリクエストを指令サーバのドメインに送り、指令の伝播を実現していた。

DNSは、インターネット接続機能を持つ機器には必須の技術であるため、影響を受ける機器が非常に多い。また、DNSサービスへのアクセスを防ぐためには、攻撃者が用意したDNSサーバのドメイン名を知る必要がある上に、知っていてもアクセスの制限が難しい。さらに、DNSの動作履歴をログとして記録している企業はほとんどなく、不正なDNSアクセスに気づきにくい。同社では、対応は困難であるが不正なDNS通信があるかどうかを調査し、検出された場合には速やかに対策を行う必要があるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

ランキングをもっと見る
PageTop