遠隔操作ウイルスの指令に、検出が難しいDNSを使用する攻撃を確認(ラック) | ScanNetSecurity
2026.11.09(月)

遠隔操作ウイルスの指令に、検出が難しいDNSを使用する攻撃を確認(ラック)

ラックは、遠隔操作ウイルスに対する指令の伝達手段としてDNSパケットを悪用する事案を初めて確認し、注意喚起情報として公開した。

脆弱性と脅威 脅威動向
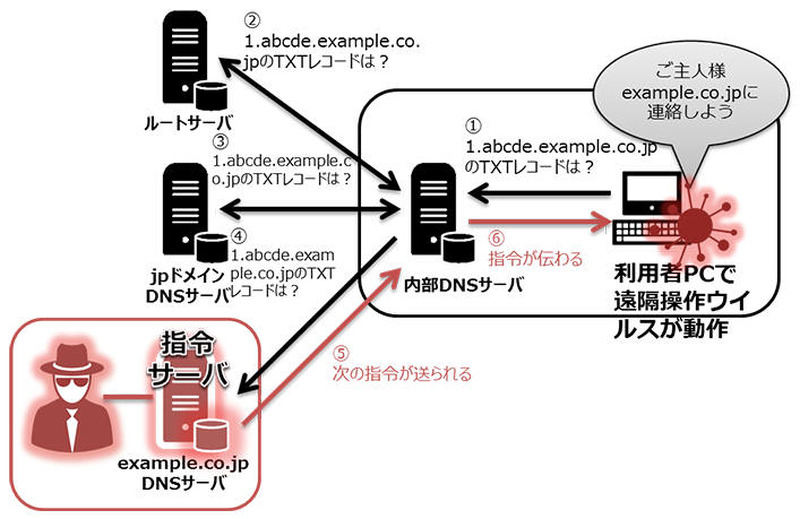
今回確認された攻撃
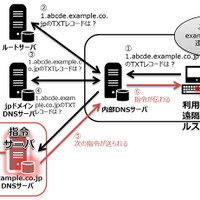
今回確認された攻撃 全 1 枚 拡大写真
株式会社ラックは2月1日、遠隔操作ウイルスに対する指令の伝達手段としてDNS(Domain Name System)パケットを悪用する事案を初めて確認し、注意喚起情報として公開した。これは、同社が運営する緊急対応サービス「サイバー119」で調査した複数の案件で確認されたもの。PCで動作している不審なソフトウェアを調査したところ、企業内の情報を盗み出す目的で使用される遠隔操作ウイルス(RAT)であることが判明した。

このRATを解析したところ、攻撃者との指令伝達にDNSの通信を使用するDNSトンネリングとも言われる手口であることが確認されたという。同社が緊急対応した事案で、この手口が使用されたケースは初となる。攻撃者は、DNSサーバを模した指令サーバ(C2サーバやC&Cサーバとも呼ばれる)を構築し、企業内部で活動する遠隔操作ウイルスが、通常のDNS要求を模したリクエストを指令サーバのドメインに送り、指令の伝播を実現していた。

DNSは、インターネット接続機能を持つ機器には必須の技術であるため、影響を受ける機器が非常に多い。また、DNSサービスへのアクセスを防ぐためには、攻撃者が用意したDNSサーバのドメイン名を知る必要がある上に、知っていてもアクセスの制限が難しい。さらに、DNSの動作履歴をログとして記録している企業はほとんどなく、不正なDNSアクセスに気づきにくい。同社では、対応は困難であるが不正なDNS通信があるかどうかを調査し、検出された場合には速やかに対策を行う必要があるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. AI SOC に任せて大丈夫? 上野宣が Exaforce を問い詰めた20の質問

    AI SOC に任せて大丈夫? 上野宣が Exaforce を問い詰めた20の質問PR

  4. デニーズアプリへ不正アクセス

    デニーズアプリへ不正アクセス

  5. ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

    ソニー銀行のデジタル証券に関連する外部委託先Securitize Japanに不正アクセス

ランキングをもっと見る
PageTop