「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM) | ScanNetSecurity
2026.10.25(日)

「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM)

日本IBMは、Apache Struts2の脆弱性を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
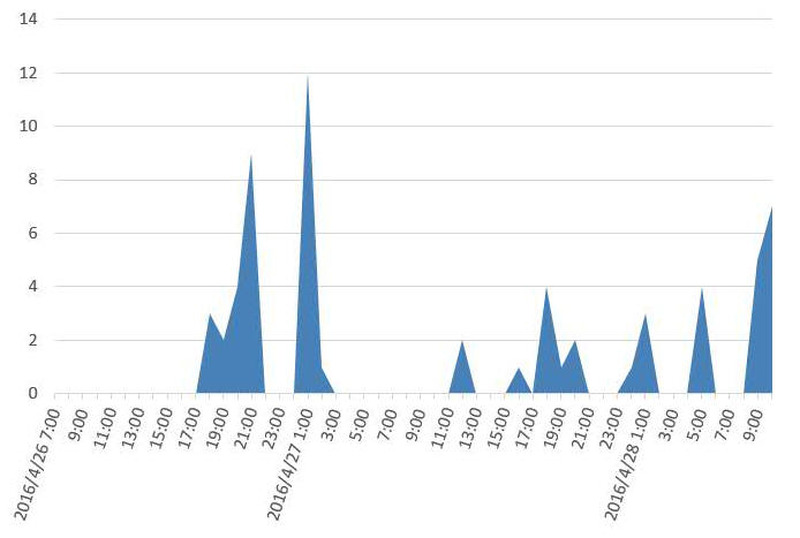
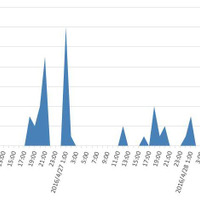
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月28日、Apache Struts2の脆弱性(CVE-2016-3081/S2-032)を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。この脆弱性の攻撃検証コードはすでに公開されており、脆弱性を悪用する不正なリクエストが送られた場合にはシステム上で悪意あるコードが実行されたり、アプリケーションがクラッシュする可能性がある。

Tokyo SOCでは、4月26日18時頃から本脆弱性を狙ったと考えられる通信を検知している。また、攻撃の送信元としては中国、アメリカなどが挙げられる。影響を受けるバージョンは「Apache Struts 2.3.20 - 2.3.28」(Apache Struts 2.3.20.3および2.3.24.3は影響を受けない)であり、該当するバージョンを使用している場合には、DMI機能の無効化や修正済みバージョンへのアップデートの実施を行うよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. 委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

    委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop