クレジットカードや金融機関関連情報を盗み出す「Ursnif」の被害が拡大(ラック) | ScanNetSecurity
2026.11.03(火)

クレジットカードや金融機関関連情報を盗み出す「Ursnif」の被害が拡大(ラック)

ラックは、クレジットカードや金融機関関連情報を窃取する「Ursnif」と呼ばれる不正プログラムの被害が拡大しているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
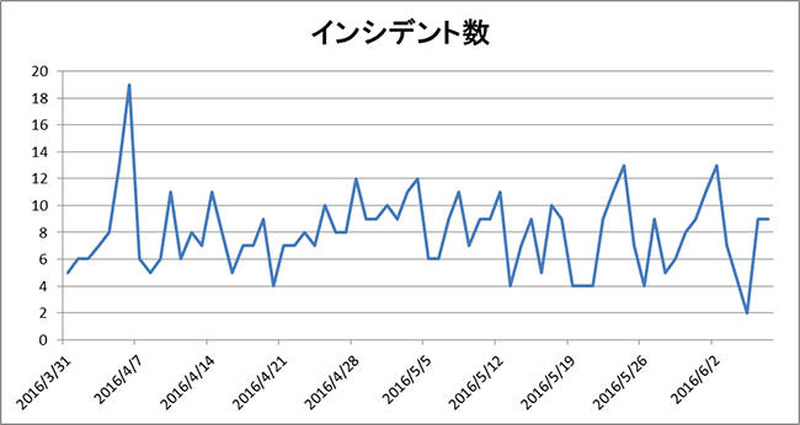
Ursnifに関連するインシデント件数
Ursnifに関連するインシデント件数 全 1 枚 拡大写真
株式会社ラックは6月15日、クレジットカードや金融機関関連情報を窃取する「Ursnif」(別名:Gozi他)と呼ばれる不正プログラムの被害が拡大しているとして、注意喚起を発表した。同社のセキュリティ監視センター「JSOC」において、3月から顧客がUrsnifに感染したと考えられる通信を多数検知しており、5月には「マルウェア感染インシデント」の2割を超えたことから、今回の注意喚起に至った。なお、一般財団法人日本サイバー犯罪対策センター(JC3)でも注意喚起情報を公開している。

Ursnifは、クレジットカードや金融機関関連情報を窃取するなどの機能がある不正プログラムで、キー入力操作情報を収集して送信する機能も持つため、感染した端末からは、金融機関関連情報や、その他の重要な情報が流出する恐れがあるという。感染の原因は明確ではないが、Web 経由の感染や、メールで送られてきた添付ファイルを開いて感染する、メール経由の感染などの可能性が高いとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop