NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック) | ScanNetSecurity
2026.10.11(日)

NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック)

ラックは、「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性についてセキュリティ情報を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
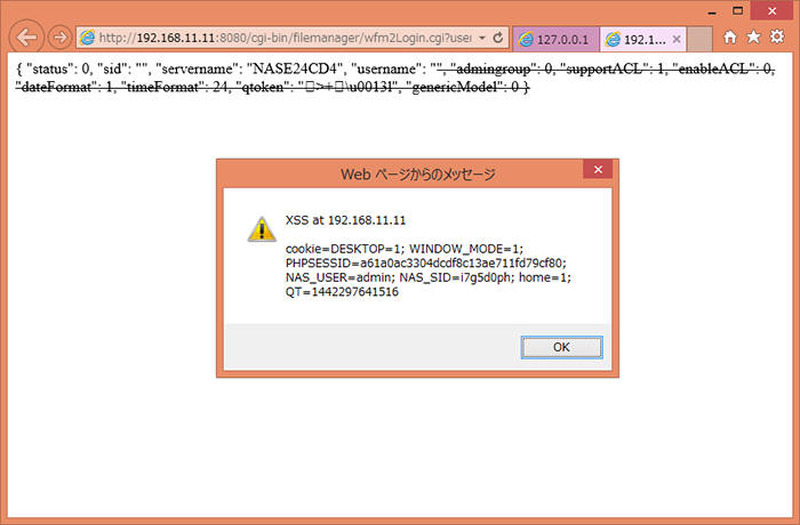
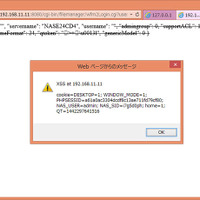
NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック)
NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック) 全 1 枚 拡大写真
株式会社ラックは6月27日、「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性についてセキュリティ情報を公開した。「QTS」は、QNAP Systems, Inc.が提供するTurbo NAS用のOS。脆弱性が存在するのは「QTS 4.2.0より前のバージョン」。

この脆弱性によって、QTSが動作する、QNAP社製SOHO NASなどで特定のURLにアクセスした場合に、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。ラックでは脅威度を「中」としている。なお、開発者が提供する情報をもとに、ファームウェアを最新版へアップデートすることで、本脆弱性を解消できる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  5. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

ランキングをもっと見る
PageTop