
ソフトウェア脆弱性を利用しての遠隔操作を受け、バグ報奨金プログラムを開始(FCA US)
米国の自動車大手、FCA(フィアット・クライスラー・オートモービルズ)US(旧クライスラーグループ)は7月13日、バグ報奨金プログラムを開始すると発表した。
製品・サービス・業界動向
業界動向
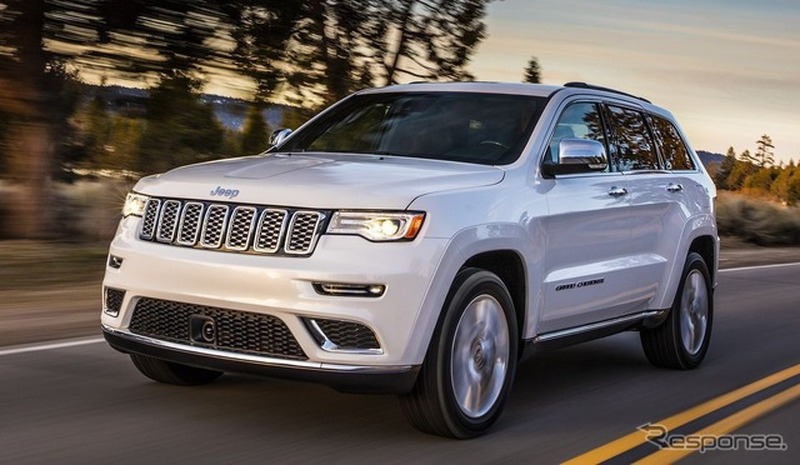
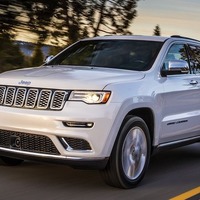
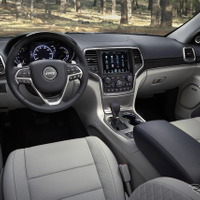
2015年7月、ジープ『チェロキー』がハッカーに乗っ取られ、エアコンやオーディオ、ブレーキなどが遠隔操作できることが判明。その後のFCA USの調査で、車載インフォテインメントシステムのソフトウェアに脆弱性が見つかった。
FCA USは、8.4インチのタッチパネルモニターを装着する2014-2015年モデルのチェロキー、『グランドチェロキー』、2015年モデルのクライスラー『200』『300』、ダッジ『チャージャー』『チャレンジャー』、2013-2015年モデルのダッジ『バイパー』、2013-2015年モデルのラムの合計およそ140万台のリコール(回収・無償修理)に追い込まれている。
今回のバグ報奨金プログラムは、このリコールを受けての対応。FCA US車に関して、サイバーセキュリティ上の欠陥となり得る問題を、ハッカーに見つけてもらうというもの。
そして、ハッカーがFCA USに、問題を報告。FCA USでは、その内容を調査し、実際に欠陥となり得ると判断した場合、重要度に応じて1件につき、最大1500ドル(約15万円)を報奨金として支払う。
FCA USのセキュリティ担当、Titus Melnyk氏は、「顧客が不具合に遭遇する前に、欠陥となり得る問題を解決していく」と述べている。
クライスラー、ハッカーに報奨金…セキュリティバグ発見で
《森脇稔@レスポンス》
関連記事

この記事の写真
/




