重要インフラを狙うマルウェア「Daserf」、長期間標的組織に潜伏の可能性(ラック) | ScanNetSecurity
2026.10.27(火)

重要インフラを狙うマルウェア「Daserf」、長期間標的組織に潜伏の可能性(ラック)

ラックは、同社のサイバー救急センターが緊急対応や情報漏えい事故調査で得た情報をサイバー・グリッド研究所にて分析した「日本の重要インフラ事業者を狙った攻撃者(Cyber GRID View vol.2)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
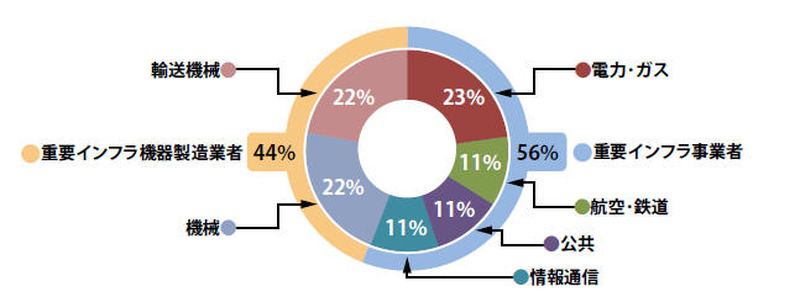
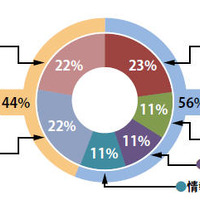
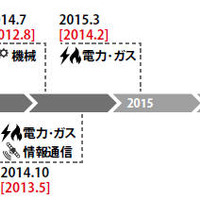
ラックが対応した標的型攻撃事案のターゲット組織
ラックが対応した標的型攻撃事案のターゲット組織 全 3 枚 拡大写真
株式会社ラックは8月2日、同社のサイバー救急センターが緊急対応や情報漏えい事故調査で得た情報をサイバー・グリッド研究所にて分析した「日本の重要インフラ事業者を狙った攻撃者(Cyber GRID View vol.2)」を発表した。本レポートは、日本の重要インフラ事業者を狙った標的型攻撃に使用されるマルウェア「Daserf」と、それを利用する攻撃者ついて分析したもの。

レポートによると、Daserfはバックドア機能を有するマルウェアで、「Nioupale」とも呼ばれる。その存在自体があまり知られていない状況であったが、ラックでは2013年1月頃以降に対応した複数の標的型攻撃事案においてDaserfを確認しており、分析を続けてきたという。その結果、Daserfが日本の重要インフラを標的とした攻撃者に使用され、長期間にわたって標的組織に潜伏しつつ活動している可能性が高いことが明らかになったとしている。

分析の結果、ラックが対応した標的型攻撃事案のうち、重要インフラに属する業種が56%と過半数を占めた。それ以外は重要インフラで利用される機器を製造する事業者であるため、すべての事案が重要インフラに直接的、間接的に関連していることがわかった。また、企業が被害を発見するまでに数カ月から約2年半と長期にわたっている。このことから、Daserfを使う攻撃者は少なくとも日本においては重要インフラやその関連企業をターゲットとしている可能性が高いとみられる。

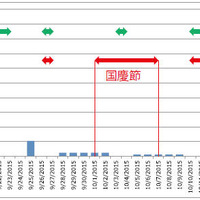
犯人像については、VeriSign iDefenseが2007年に公開したレポートの中で、中国のNetwork Crack Program Hacker(NCPH)Hacking Groupと呼ばれるハッキンググループが2006年6月の標的型攻撃で利用したマルウェアのひとつに「Daserf(Daserf.A)」があったとしており、このハッキンググループがDaserfの作成に関与していた可能性を示唆している。また、ラックの調査では関連マルウェアの不正通信が、中国の国慶節の期間はほぼ一定かつ少量の通信となっているなど、攻撃者が中国の文化・慣習の下で生活している可能性が高いとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  3. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  4. オンライン会員サービス「CAPCOM ID」に不正アクセス、全世界合計 11,774,247件のメールアドレス等が漏えい

    オンライン会員サービス「CAPCOM ID」に不正アクセス、全世界合計 11,774,247件のメールアドレス等が漏えい

  5. 「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

    「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

ランキングをもっと見る
PageTop