勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB) | ScanNetSecurity
2026.09.19(土)

勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)

Dr.WEBは、特定の状況下でGoogle Playアプリを購入し、インストールする機能を備えたトロイの木馬型Androidアプリを確認したと発表した。

脆弱性と脅威 脅威動向
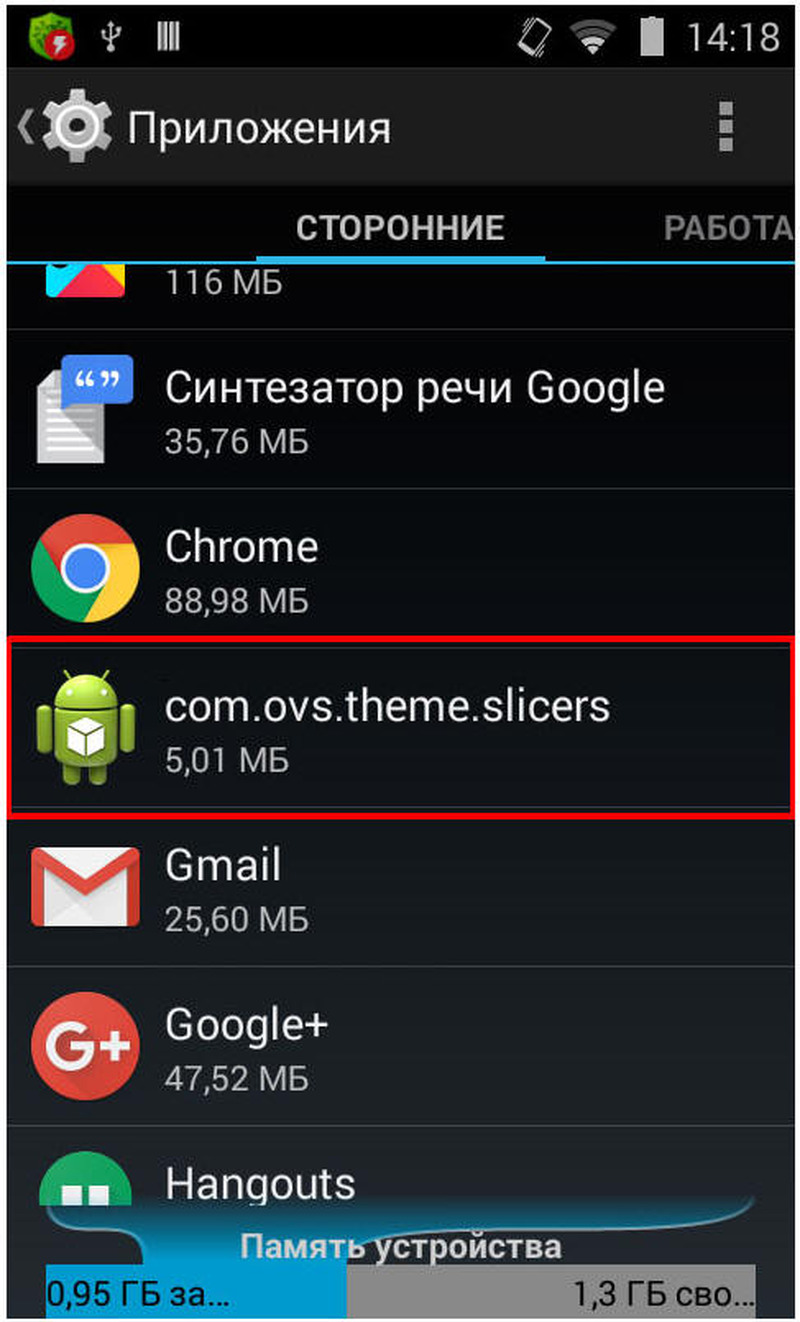
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB) 全 2 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は8月4日、特定の状況下でGoogle Playアプリを購入し、インストールする機能を備えたトロイの木馬型Androidアプリを確認したと発表した。Doctor Webスペシャリストによって発見された「Android.Slicer.1.origin」は、他のマルウェアによってデバイス上にインストールされ、人気のあるサービスのユーティリティやSEOソフトウェアに特有の機能を実行する。

Android.Slicer.1.originが起動される、あるいはホーム画面がオン・オフされるかWi-Fiモジュールが無効化されると、トロイの木馬によって感染したデバイスのIMEI番号、Wi-FiアダプタのMACアドレス、デバイスメーカー名、OSバージョンに関する情報がC&Cサーバへ送信される。そしてC&Cサーバからは、「ショートカットをホーム画面に作成する」「広告を表示させる」「ブラウザまたはGoogle Playアプリケーション内で広告Webページを開く」といった指示が返される。

また、「Android.Rootkit.40」が/system/bin内に存在する場合、Android.Slicer.1.originは自動的にGoogle Playアプリを購入し、インストールすることができる。これは、Android.Rootkit.40の管理者権限を利用して、画面上に表示されたウインドウとインタフェースの項目に関する情報を取得し、「購入」や「インストール」「次へ」といった識別子を持つボタンを検出、自動的にタップをくり返すことで、ユーザに気づかれずにアプリを購入する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  3. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

ランキングをもっと見る
PageTop