マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー) | ScanNetSecurity
2026.10.02(金)

マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー)

カスペルスキーは、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。

脆弱性と脅威 脅威動向
株式会社カスペルスキーは8月9日、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。これは同社Kaspersky Labの調査分析チーム(GReAT)が、標的型攻撃対策プラットフォーム「Kaspersky Anti-Targeted Attacks Platform」を導入している組織で検知された異常の調査により判明したもの。

ProjectSauronは2011年6月から活動しており、現在も継続中。標的となった組織は、政府、軍、科学研究機関、通信事業者、金融機関など30を超えており、その多くがロシア、イラン、ルワンダに拠点を置いている。標的ごとに異なるツール群を使って攻撃するため、従来の脅威存在痕跡(IOC)ではほとんど発見できないという。

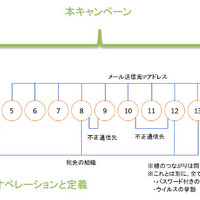
決まった手法を意図的に避け、標的ごとに利用するマルウェアとインフラをカスタマイズし、それらを再利用することはない。攻撃にかけるコスト、複雑さ、執拗さ、そして国の重要機関から機密情報を窃取するという活動から、ProjectSauronは国家が関与または支援するグループであり、攻撃の目的は主にサイバースパイ活動とみられている。なお、感染経路については詳しいことはまだわかっていないとしている。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop