マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー) | ScanNetSecurity
2026.11.19(木)

マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー)

カスペルスキーは、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。

脆弱性と脅威 脅威動向
株式会社カスペルスキーは8月9日、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。これは同社Kaspersky Labの調査分析チーム(GReAT)が、標的型攻撃対策プラットフォーム「Kaspersky Anti-Targeted Attacks Platform」を導入している組織で検知された異常の調査により判明したもの。

ProjectSauronは2011年6月から活動しており、現在も継続中。標的となった組織は、政府、軍、科学研究機関、通信事業者、金融機関など30を超えており、その多くがロシア、イラン、ルワンダに拠点を置いている。標的ごとに異なるツール群を使って攻撃するため、従来の脅威存在痕跡(IOC)ではほとんど発見できないという。

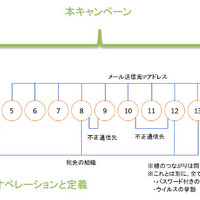
決まった手法を意図的に避け、標的ごとに利用するマルウェアとインフラをカスタマイズし、それらを再利用することはない。攻撃にかけるコスト、複雑さ、執拗さ、そして国の重要機関から機密情報を窃取するという活動から、ProjectSauronは国家が関与または支援するグループであり、攻撃の目的は主にサイバースパイ活動とみられている。なお、感染経路については詳しいことはまだわかっていないとしている。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop