脆弱性の悪用でWebサイトを攻撃の踏み台に…、減らない現状に注意を呼びかけ(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

脆弱性の悪用でWebサイトを攻撃の踏み台に…、減らない現状に注意を呼びかけ(JPCERT/CC)

JPCERT/CCは、「サイバー攻撃に備えてWebサイトの定期的な点検を」とする注意喚起を発表した。

脆弱性と脅威 脅威動向
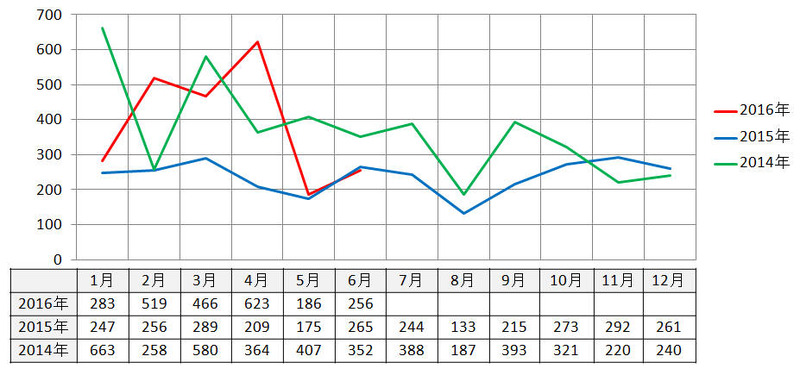
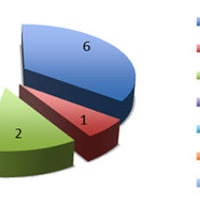
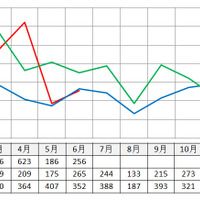
Webサイト改ざん件数の推移
Webサイト改ざん件数の推移 全 3 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は8月24日、「サイバー攻撃に備えてWebサイトの定期的な点検を」とする注意喚起を発表した。これは、Webサイトが企業・組織の顔でありビジネスに不可欠な存在となっている一方で、依然として多くのWebサイトの改ざん被害報告が寄せられていることを受けたもの。

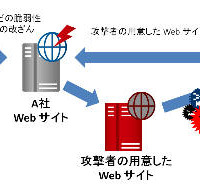
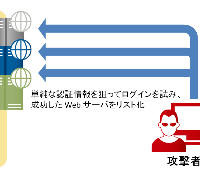
JPCERT/CCでは、日本国内の企業・組織のWebサイトがサイバー攻撃の踏み台として悪用されている事例を継続して確認しており、改ざんされたWebにアクセスすることでマルウェアに感染させようとする事例や、海外で売買されていたWebサイトの認証情報リストに日本国内のWebサイトが多数含まれていたケースもある。Webサイトの改ざんは、CMSに関連する脆弱性の悪用が原因のひとつとなっており、また、単純な認証方式や認証情報の使い回しによる被害なども発生している。

JPCERT/CCでは具体的な点検項目として、「利用製品(プラグインなど追加の拡張機能も含む)のバージョンが最新であることの確認」「Webサーバ上のファイルの確認」「Webアプリケーションのセキュリティ診断」「ログインIDとパスワードの確認」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop