金融系サイバー攻撃が増加、バンキング型トロイの木馬の作成者たちが協力(カスペルスキー) | ScanNetSecurity
2026.10.30(金)

金融系サイバー攻撃が増加、バンキング型トロイの木馬の作成者たちが協力(カスペルスキー)

カスペルスキーは、「Kasperskyサイバー脅威レポート:2016年4月~6月」を発表した。

脆弱性と脅威 脅威動向
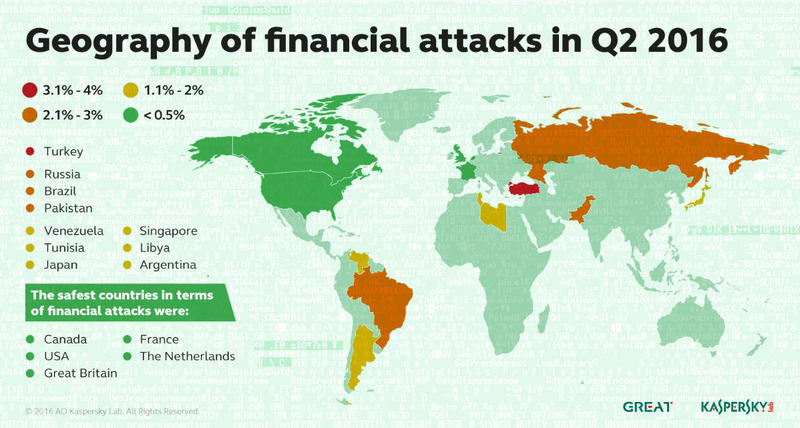
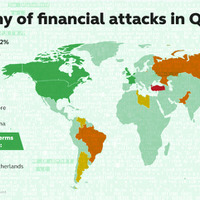
2016年第2四半期の金融系サイバー攻撃の地理的分析
2016年第2四半期の金融系サイバー攻撃の地理的分析 全 1 枚 拡大写真
株式会社カスペルスキーは9月1日、「Kasperskyサイバー脅威レポート:2016年4月~6月」を発表した。レポートによると、カスペルスキー製品はコンピュータとモバイルデバイスに対する、合計1億7,189万件の悪意ある攻撃を検知した。PCユーザの5人に1人が悪意ある攻撃に遭遇している。また、暗号化型ランサムウェアの攻撃が最も多かったのは日本(2.4%)で、「TeslaCrypt」「Locky」「Cryakl」の蔓延が明らかになっている。

金融系のサイバー攻撃は1,132,031件にのぼり、前四半期から15.6%増加した。増加の要因として、バンキング型トロイの木馬「Gozi」と「Nymaim」 の作成者達が協力していることを挙げている。バンキング型トロイの木馬は、ハッキングや偽サイト、スパムメールなどで感染し、オンラインバンキングの公式ページを装った偽のサイトから口座情報やパスワード、クレジットカード情報など個人情報の窃取を試みる。

金融系マルウェアの攻撃を最も多く受けた国はトルコで、カスペルスキー製品ユーザの3.45%が攻撃に遭遇してる。以下、ロシア(2.9%)、ブラジル(2.6%)と続いており、ブラジルはオリンピック、パラリンピックの開催もあり、第3四半期は件数が増加すると予想している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop