メール攻撃に使用される日本語が洗練され、判断が困難に--上半期レポート(日本IBM) | ScanNetSecurity
2026.10.23(金)

メール攻撃に使用される日本語が洗練され、判断が困難に--上半期レポート(日本IBM)

日本IBMは、「2016年上半期Tokyo SOC情報分析レポート」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
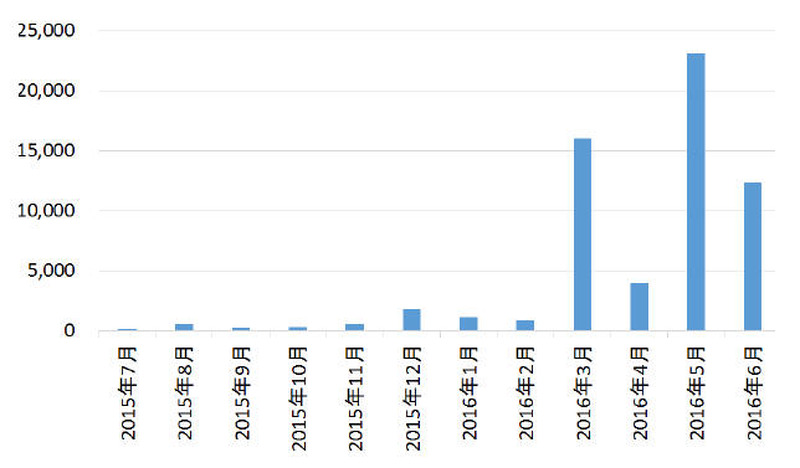
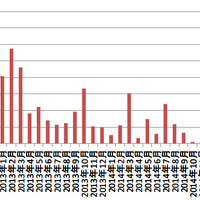
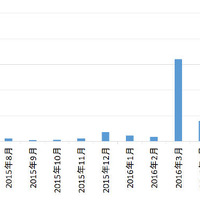
悪意あるファイルが添付された不正メールの検知数推移
悪意あるファイルが添付された不正メールの検知数推移 全 4 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は9月8日、「2016年上半期Tokyo SOC情報分析レポート」を発表した。同レポートは、世界10拠点のIBM SOCにて観測したセキュリティイベント情報にもとづき、主に日本国内の企業環境で観測された脅威動向を、Tokyo SOCが独自の視点で分析・解説したもの。

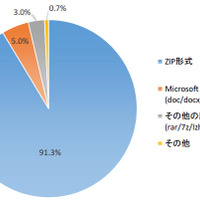
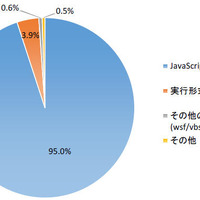
2016年上半期にTokyo SOCで検知した不正メールの件数は、2015年下半期と比較し16.4倍に急増した。また、不正な添付ファイルの形式はZIPで圧縮されたJavaScript形式のファイルが大半を占め、感染するマルウェアも多くはランサムウェアまたは金融マルウェアであった。ドライブ・バイ・ダウンロード攻撃の検知件数は前期の6分の1以下と大幅に減少しており、攻撃者の攻撃手法がメールに移行していると指摘している。

また、メール攻撃に使用される日本語が洗練されてきており、これは正規のメールや公開情報を流用したと考えられるという。文面のみでは不正なメールかどうかの判断をすることが困難な状況としている。なお、こうしたメールにより感染するマルウェアのほとんどは金融マルウェアであることも判明している。レポートではこのほか、公開サーバに対する攻撃の送信元IPアドレスの18.4%が30日以上継続的に活動していることなどを紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  4. スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

    スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

  5. スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

ランキングをもっと見る
PageTop