マルウェア「Mirai」などに感染したIoTボットネットによるDDoS攻撃に注意(JVN) | ScanNetSecurity
2026.10.11(日)

マルウェア「Mirai」などに感染したIoTボットネットによるDDoS攻撃に注意(JVN)

IPAおよびJPCERT/CCは、IoT機器を使用した大規模なボットネットが構築され、DDoS攻撃に使用されていることについて注意喚起を行った。

脆弱性と脅威 脅威動向
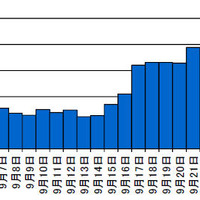
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、IoT機器を使用した大規模なボットネットが構築され、DDoS攻撃に使用されていることについて注意喚起を行った。9月20日には、「Mirai」と呼ばれるマルウェアに感染したIoT機器により構成されたボットネットにより、Krebs on Securityが最大620Gbpsを超える大規模なDDoS攻撃を受けている。また9月下旬には、フランスのWebホストOVHに対して最大1.5TbpsというDDoS攻撃が行われている。

Miraiは、初期設定で使われることの多い62組のユーザ名・パスワードの組み合わせのリストを使用し、脆弱な機器をスキャン、ログインできた機器に感染してボットネットに組み込む。62組のログイン情報だけでも数十万の機器へのアクセスが可能であるという。対象となるIoT機器は、主に家庭用ルータ、ネットワークカメラ、デジタルビデオレコーダだった。またKrebs on Secirutyは、Miraiとは異なる同様のマルウェア「Bashlite」の存在を指摘している。セキュリティ企業Level 3 Communicationsは、Bashliteに感染した約100万ものIoT機器からなるボットネットが構築されている可能性があるとしている。

JVNでは、感染した危機への対応として、まずネットワークから切り離したまま機器を再起動する。これは、Miraiはメモリにのみ存在するので、機器の再起動により削除されるためだ。そして、機器のパスワードを強固なものに変更し、再接続する。また、IoT機器をマルウェア感染から保護するためには、初期設定のパスワードを強固なものに変更するとともに、必要でない限りUPnP機能を無効にする。信頼できないWi-Fiを使用しないことなどを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. Movable Type 8.0.6 / 8.4.2 / 8.5.0 / 7 r.5507 のセキュリティアップデート提供開始

    Movable Type 8.0.6 / 8.4.2 / 8.5.0 / 7 r.5507 のセキュリティアップデート提供開始

  5. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

ランキングをもっと見る
PageTop