「Apple」を騙るフィッシングを確認、アカウントをロックするという内容(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

「Apple」を騙るフィッシングを確認、アカウントをロックするという内容(フィッシング対策協議会)

フィッシング対策協議会は、Appleを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
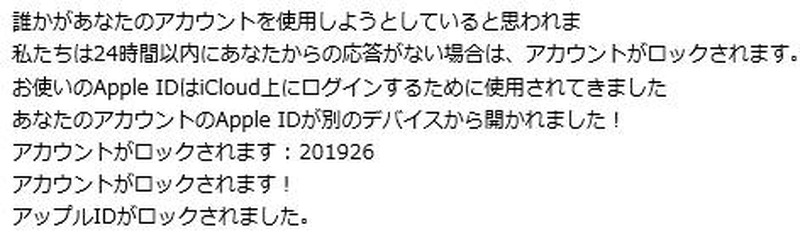
確認されているフィッシングメールの件名
確認されているフィッシングメールの件名 全 3 枚 拡大写真
フィッシング対策協議会は12月1日、Appleを騙るフィッシングメールが出回っているとして注意喚起を発表した。メールの件名は複数のパターンが確認されており、アカウント情報が一部誤っているとしてログインを促す内容となっている。また、24時間以内に応答しないとアカウントがロックされると記載されている。確認されているフィッシングサイトのURLは以下の通り。

https://secure-account.appleid-apple.info-user.co.jp.●●●●.info/ランダムな文字列
https://d17oy1vhnax1f7.●●●●.net/items/ランダムな文字列/AppIe-lD(●●●●).info_rmation.html
https://secure3.store.apple.com.b9cfe.●●●●.info/sign_in/
http://appleid.apple.co.jp.data.verification.status.●●●●.info/
http://appleid.apple.co.jp.verify.id.xse.●●●●.info/
http://scurty.accont-i-cl0ud.informati.●●●●.com/clients/

同協議会によると、12月1日9時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(Apple ID、パスワード)、請求先情報(ファーストネーム、苗字、住所、国、シティ、県、郵便番号、電話番号)、クレジットカード情報(カード番号、名前、CVV、有効期限、カードユーザID、カードのパスワード、生年月日)等を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 【セキュリティショー2015】大学や病院、多棟型の集合住宅向けの広域防災ネットワークシステムを展示(ホーチキ)

    【セキュリティショー2015】大学や病院、多棟型の集合住宅向けの広域防災ネットワークシステムを展示(ホーチキ)

  4. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

  5. セキュリティ専門誌15周年 編集長対談 第1回「休刊を迎えたハッカージャパンを偲ぶ」

    セキュリティ専門誌15周年 編集長対談 第1回「休刊を迎えたハッカージャパンを偲ぶ」

ランキングをもっと見る
PageTop