セゾンNetアンサーを騙るフィッシングメール、過去にも確認されたパターン(フィッシング対策協議会) | ScanNetSecurity
2026.11.04(水)

セゾンNetアンサーを騙るフィッシングメール、過去にも確認されたパターン(フィッシング対策協議会)

フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
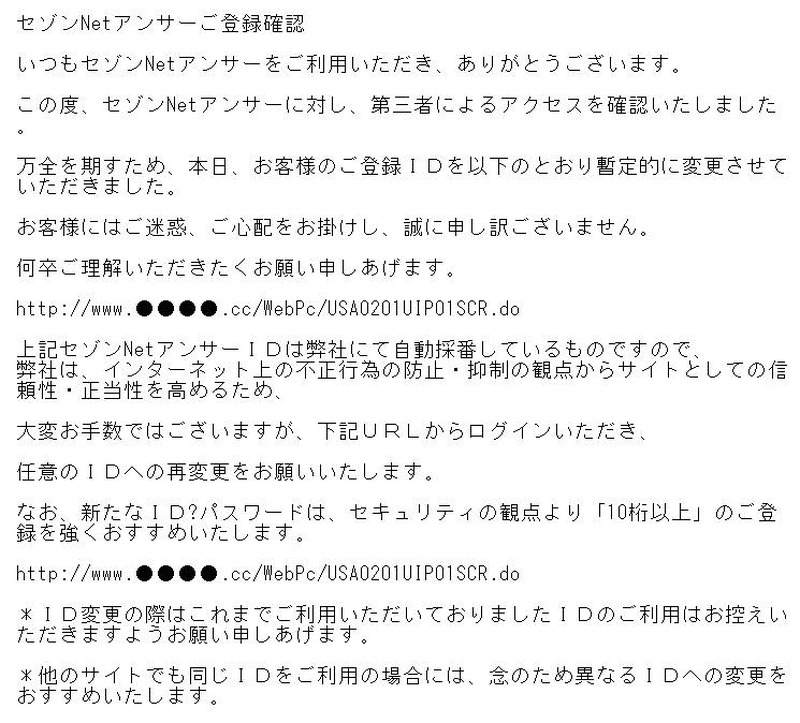
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は11月28日、セゾンNetアンサーを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【重要:必ずお読みください】」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するために本文中のリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。なお、このパターンはたびたび確認されている。

http://www.●●●●.cc/WebPc/USA0201UIP01SCR.do
http://www.●●●●.com/WebPc/USA0201UIP01SCR.do
http://www.●●●●.club/WebPc/USA0201UIP01SCR.do
http://www.●●●●.loan/WebPc/USA0201UIP01SCR.do

同協議会では、11月28日12時の時点でフィッシングサイト稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号、有効期限、生年月日、セキュリティコード、メールアドレス、NetアンサーID、Netアンサーパスワード)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. 枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

    枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop