CODE BLUE 2016において、「IoTとしての自動車のセキュリティ:リモートサービスのセキュリティ評価とその対策の検討」というセッションが行われた。登壇したのは、和栗 直英 氏 (FFRI)だ。
●インターネットから自動車のハッキングが可能に
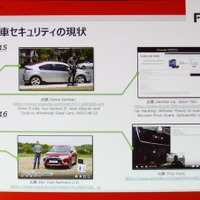
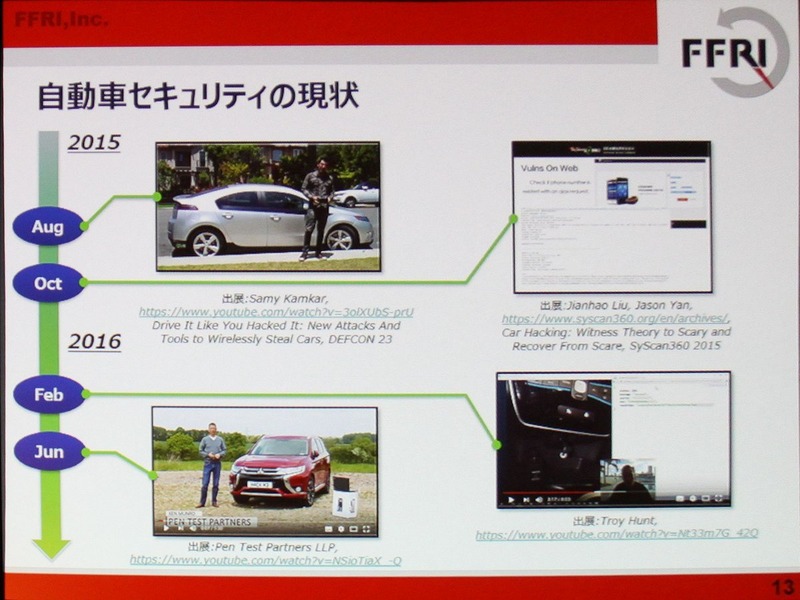
近年、セキュリティカンファレンスで実際の自動車をハッキングしたというデモやPoCの紹介が注目されるようになってきた。自動車へのハッキング問題の指摘は以前からあったが、2015年に行われたクライスラーの遠隔操作実験は社会に衝撃を与えた。これまでのハッキングデモは、車の内部の配線やECUに直接手を加えなければできなかったが、インターネットを経由して完全に遠隔地から車の制御をオーバーライドできることが実証されたからだ。
メーカーがハッキングされたIVIのファームウェアの改修を行い、現在、この脆弱性はふさがれているが、今後、類似のアプリケーションやサービスが普及するにつれ、同様な問題やリスクは高まるものと予想される。
●国内11の自動車関連アプリを検証
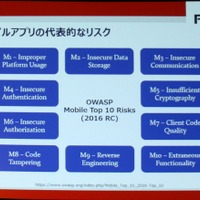
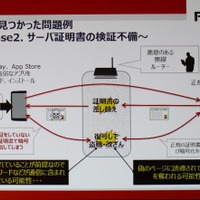
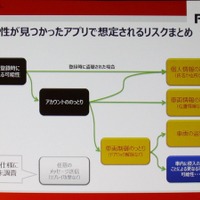
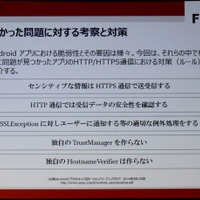
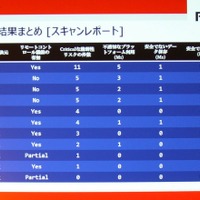
国内でも自動車に関連したアプリやサービスが出始めている。これらのアプリの安全性や脆弱性の有無はどのようになっているのだろうか。和栗氏は、市場に流通している自動車関連のAndroidアプリ、11種について独自の検証を行った。