IoT機器を狙う「Mirai」やその亜種の感染を目的とするアクセスが増加(警察庁) | ScanNetSecurity
2026.11.12(木)

IoT機器を狙う「Mirai」やその亜種の感染を目的とするアクセスが増加(警察庁)

警察庁は、@policeにおいて「『Mirai』ボットの亜種等からの感染活動と見られるアクセスの急増について」を発表した。

脆弱性と脅威 脅威動向
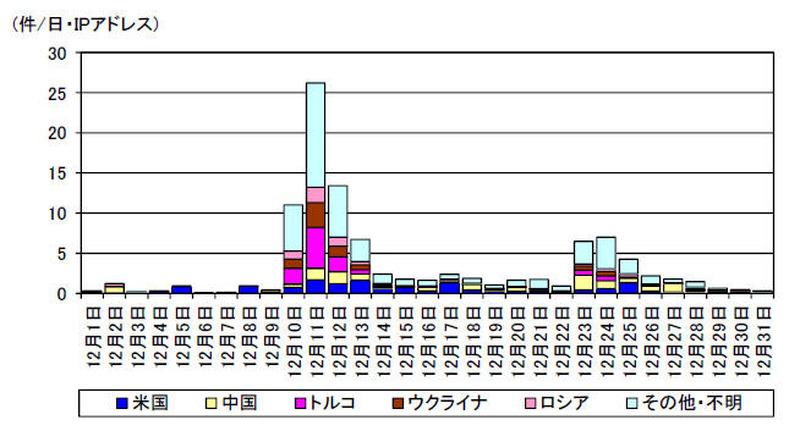
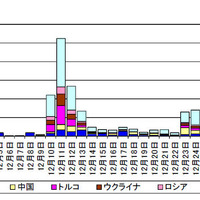
宛先ポート37777/TCP に対するアクセス件数の発信元国・地域別推移
宛先ポート37777/TCP に対するアクセス件数の発信元国・地域別推移 全 5 枚 拡大写真
警察庁は1月20日、@policeにおいて「『Mirai』ボットの亜種等からの感染活動と見られるアクセスの急増について」を発表した。同庁のインターネット定点観測システムでは、「海外製デジタルビデオレコーダ等を標的としたアクセスの急増」「宛先ポート6789/TCP に対するアクセスの急増」「宛先ポート22/TCP 及び2222/TCP に対するアクセスの急増」を観測しているという。

同システムでは12月10日頃から、主に海外製デジタルビデオレコーダの映像配信等で使用されているポート「37777/TCP」を宛先とするアクセスの急増を観測した。このアクセスには、WAN側の「23231/TCP」へのアクセスをLAN内の機器の「23/TCP」にポートマッピングする設定がJSON形式で記載されていた。これにより、UPnPが動作する一部の機器では不正に侵入される可能性がある。

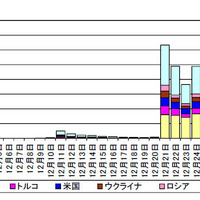
また12月18日頃からは、「6789/TCP」ポートへのアクセスが急増した。このアクセスは、BusyBoxコマンドを使用し「19058/TCP」ポートにバックドアを構築するものと考えられるという。なお、発信元にWebブラウザで接続したところ、デジタルビデオレコーダ等のログイン画面が表示された。多くのデジタルビデオレコーダにバックドアが構築されているとみている。

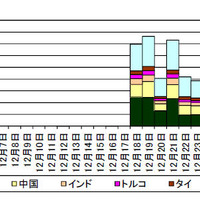
12月下旬からは、SSHに使用される「22/TCP」および「2222/TCP」ポートに対するアクセスの増加を確認している。これら一連のアクセスの増加は、分析するとIoT機器を狙うボット「Mirai」の特徴と一致していた。また、Miraiの亜種としてSSHを狙う「Rakos」も発見されている。同庁では対策として、IoT機器のユーザ名およびパスワードを初期設定から変更すること、インターネットにはルータを介して接続すること、ファームウェアのアップデートがあれば適用することなどを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

ランキングをもっと見る
PageTop