SQLインジェクションの脆弱性が放置されていないか、再点検を呼びかけ(IPA) | ScanNetSecurity
2026.11.12(木)

SQLインジェクションの脆弱性が放置されていないか、再点検を呼びかけ(IPA)

IPAは、「SQLインジェクションをはじめとしたウェブサイトの脆弱性の再点検と速やかな改修を」とする注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
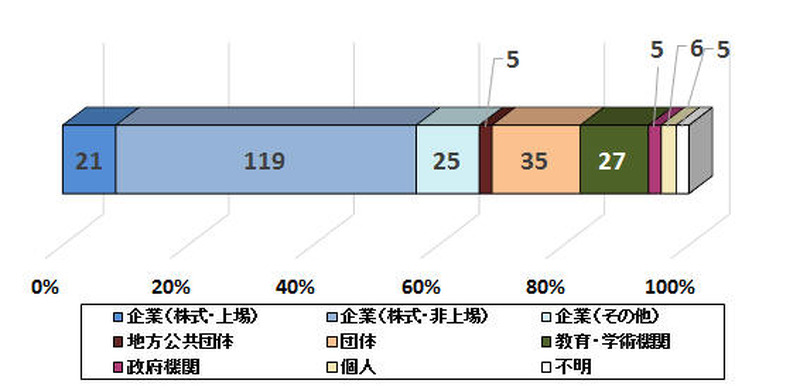
Webサイト運営者主体内訳
Webサイト運営者主体内訳 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は1月25日、「SQLインジェクションをはじめとしたウェブサイトの脆弱性の再点検と速やかな改修を」とする注意喚起を発表した。2016年2月以降、中国のポータルサイト「WooYun」でSQLインジェクションの脆弱性がある日本のWebサイトが約400件登録されていることが判明した。この数字は、「情報セキュリティ早期警戒パートナーシップ脆弱性届出制度」に2004年の発足から2016年までに届出されたSQLインジェクションの脆弱性(1,055件)の38%に該当する。

IPAでは、脆弱性の存在するWebサイトが相当数あり、解消されないまま運用されていると考え、今回の注意喚起に至ったとしている。なお、脆弱性の存在が判明した約400件のWebサイトは、日本では不正アクセス禁止法に抵触する方法により検出された可能性があると指摘されており、IPAではこのうち248件のサイトの運営者に連絡しているという。

IPAでは、以下の資料を参考にWebサイトの点検や改修を行うよう呼びかけている。

点検:テクニカルウォッチ「ウェブサイトにおける脆弱性検査手法(ウェブアプリケーション検査編)」
https://www.ipa.go.jp/security/technicalwatch/20160928-2.html

改修:「安全なウェブサイトの作り方」「安全なSQLの呼び出し方」
https://www.ipa.go.jp/security/vuln/websecurity.html

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  2. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  3. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop