「OpenSSL」がDoSなど4件の脆弱性に対応するアップデートを公開(JVN) | ScanNetSecurity
2026.10.01(木)

「OpenSSL」がDoSなど4件の脆弱性に対応するアップデートを公開(JVN)

IPAおよびJPCERT/CCは、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
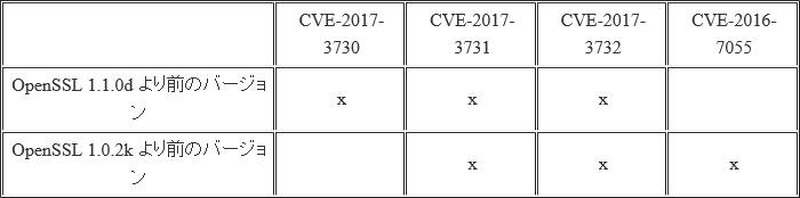
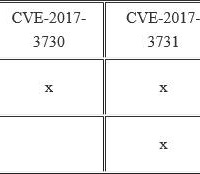
脆弱性とその影響を受ける OpenSSL のバージョン
脆弱性とその影響を受ける OpenSSL のバージョン 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月27日、OpenSSL Projectが提供する「OpenSSL」に複数の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。これは、OpenSSLがセキュリティアドバイザリを公開したことを受けたもの。

今回、「OpenSSL Security Advisory [26 Jun 2017]」により公開された新バージョンは、OpenSSL 1.1.0dおよび1.0.2k。バージョンアップによって、細工された(Truncated) パケットが範囲外(out-of-bounds)の読み込みを通じてクラッシュする可能性(CVE-2017-3731:重要度「中」)、不正な(EC)DHEパラメータによりクライアントがクラッシュする可能性(CVE-2017-3730:重要度「中」)、BN_mod_exp 関数処理の x86_64 環境での誤り(CVE-2017-3732:重要度「中」)、モンゴメリ乗算処理の誤り(CVE-2016-7055:重要度「低」)に対応した。

脆弱性を悪用された場合は、DoS攻撃によりアプリケーションをクラッシュされるなどの影響を受ける可能性がある。脆弱性とその影響を受けるバージョンは表の通り。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

ランキングをもっと見る
PageTop