加盟店はカード情報の非保持化あるいはPCI DSS準拠--実行計画まとまる(クレジット取引セキュリティ対策協議会) | ScanNetSecurity
2026.10.04(日)

加盟店はカード情報の非保持化あるいはPCI DSS準拠--実行計画まとまる(クレジット取引セキュリティ対策協議会)

クレジット取引セキュリティ対策協議会は、「クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画-2017-」を取りまとめ、発表した。

製品・サービス・業界動向 業界動向
カード情報の漏えい対策
カード情報の漏えい対策 全 3 枚 拡大写真
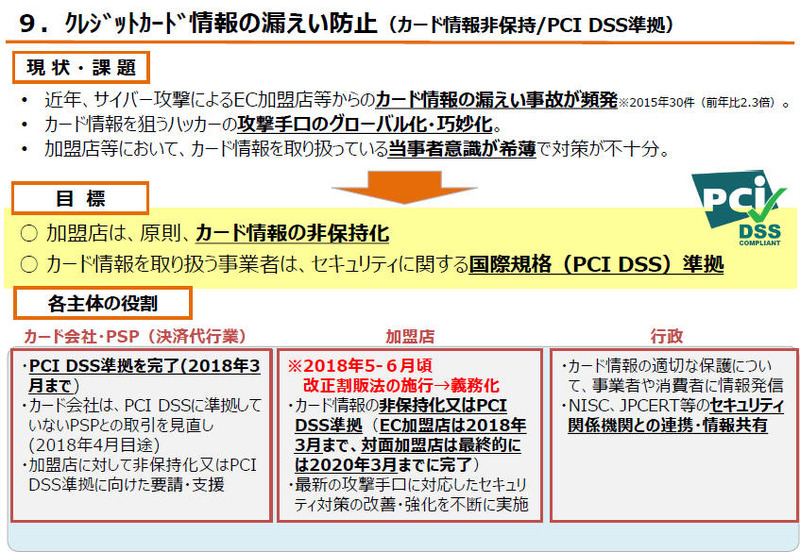
クレジット取引セキュリティ対策協議会は3月8日、「クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画-2017-」を取りまとめ、発表した。この実行計画は、「カード情報の漏えい対策」(カード情報を盗らせない)、「偽造カードによる不正使用対策」(偽造カードを使わせない)、「ECにおける不正使用対策」(ネットでなりすましをさせない)を3つの柱としている。

たとえば「カード情報の漏えい対策」では、カード会社・PSPの決済代行業は2018年3月までにPCI DSS準拠を完了すること、加盟店はカード情報の非保持化またはPCI DSS準拠(EC加盟店は2018年3月まで、対面加盟店は最終的に2020年3月まで)を行うこと(2018年5~6月頃に改正割賦販売法が施行され、義務化される)。行政はカード情報の適切な保護について、事業者や消費者に情報発信することや、NISC、JPCERT等のセキュリティ関係機関との連携・情報共有などを行うこととしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

ランキングをもっと見る
PageTop