Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC) | ScanNetSecurity
2026.10.04(日)

Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC)

JPCERT/CCは、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
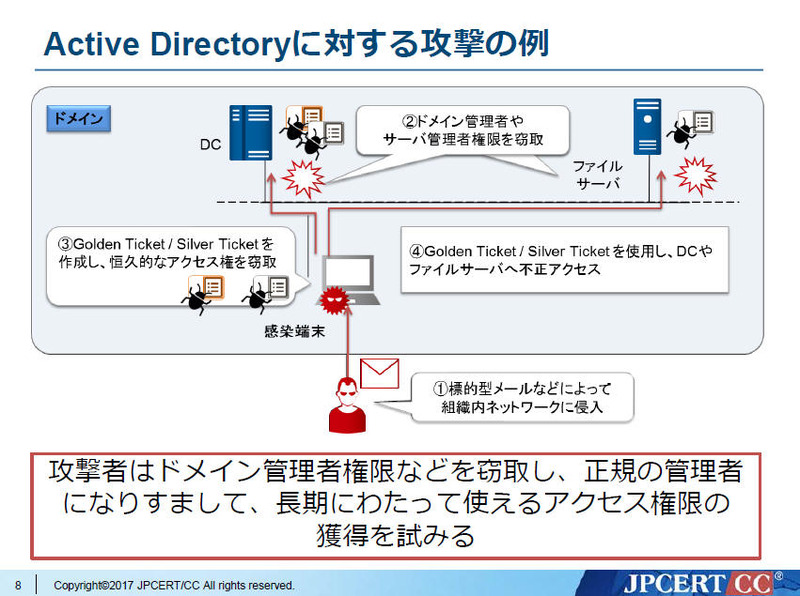
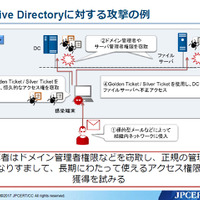
Active Directoryに対する攻撃の例
Active Directoryに対する攻撃の例 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月14日、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。JPCERT/CCでは、標的型攻撃においてActive Directoryを乗っ取る事例を多数確認しているが、一部の組織ではActive Directoryの脆弱性の放置や、ログの保存が不十分であるため、攻撃を受けやすい、または受けても検知できない環境にある。しかし、Active Directoryの攻撃手法とその対策を合わせて整理した日本語ドキュメントがすくないため、同資料を公開したという。

資料によると、Active Directoryの攻撃手法は「Active Directoryの脆弱性の悪用」と「端末に保存された認証情報の悪用」の大きく2種類に分けることができ、いずれも攻撃手法やツールも公開されていることから比較的容易に攻撃できることが特徴となっている。前者ではKerberos認証の脆弱性の悪用、後者にはPass-the-HashやPass-the-Ticketといった手法がある。資料では、これらの攻撃手法の概要と、Active Directoryのイベントログを活用した横断的侵害の検知、Active Directoryに対する攻撃の対策などをまとめている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

    払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

ランキングをもっと見る
PageTop