Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC) | ScanNetSecurity
2026.10.11(日)

Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC)

JPCERT/CCは、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
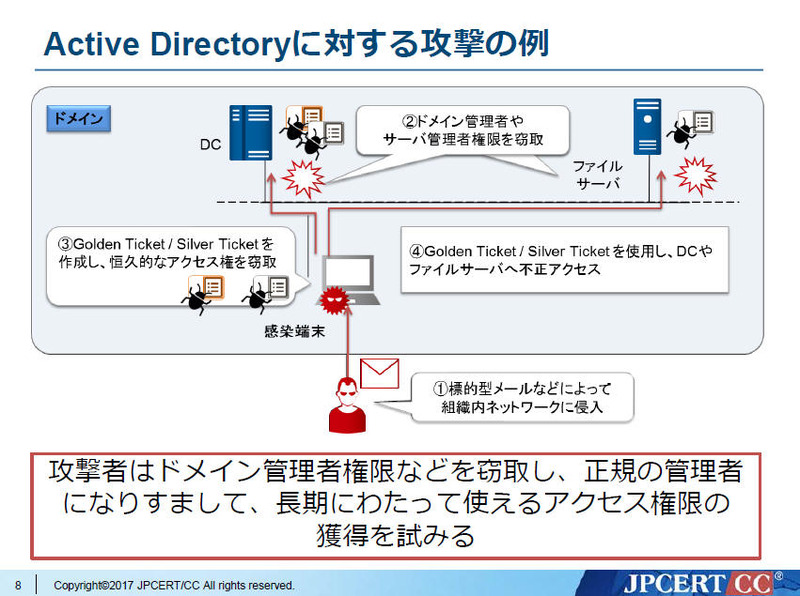
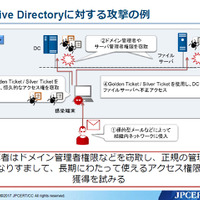
Active Directoryに対する攻撃の例
Active Directoryに対する攻撃の例 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月14日、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。JPCERT/CCでは、標的型攻撃においてActive Directoryを乗っ取る事例を多数確認しているが、一部の組織ではActive Directoryの脆弱性の放置や、ログの保存が不十分であるため、攻撃を受けやすい、または受けても検知できない環境にある。しかし、Active Directoryの攻撃手法とその対策を合わせて整理した日本語ドキュメントがすくないため、同資料を公開したという。

資料によると、Active Directoryの攻撃手法は「Active Directoryの脆弱性の悪用」と「端末に保存された認証情報の悪用」の大きく2種類に分けることができ、いずれも攻撃手法やツールも公開されていることから比較的容易に攻撃できることが特徴となっている。前者ではKerberos認証の脆弱性の悪用、後者にはPass-the-HashやPass-the-Ticketといった手法がある。資料では、これらの攻撃手法の概要と、Active Directoryのイベントログを活用した横断的侵害の検知、Active Directoryに対する攻撃の対策などをまとめている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  5. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

ランキングをもっと見る
PageTop