セゾンNetアンサーを騙るフィッシング、中国ドメインの新たなリンク先を確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.12(木)

セゾンNetアンサーを騙るフィッシング、中国ドメインの新たなリンク先を確認(フィッシング対策協議会)

フィッシング対策協議会は、セゾンNetアンサーを騙るフィッシングについて、更新情報を発表した。

脆弱性と脅威 脅威動向
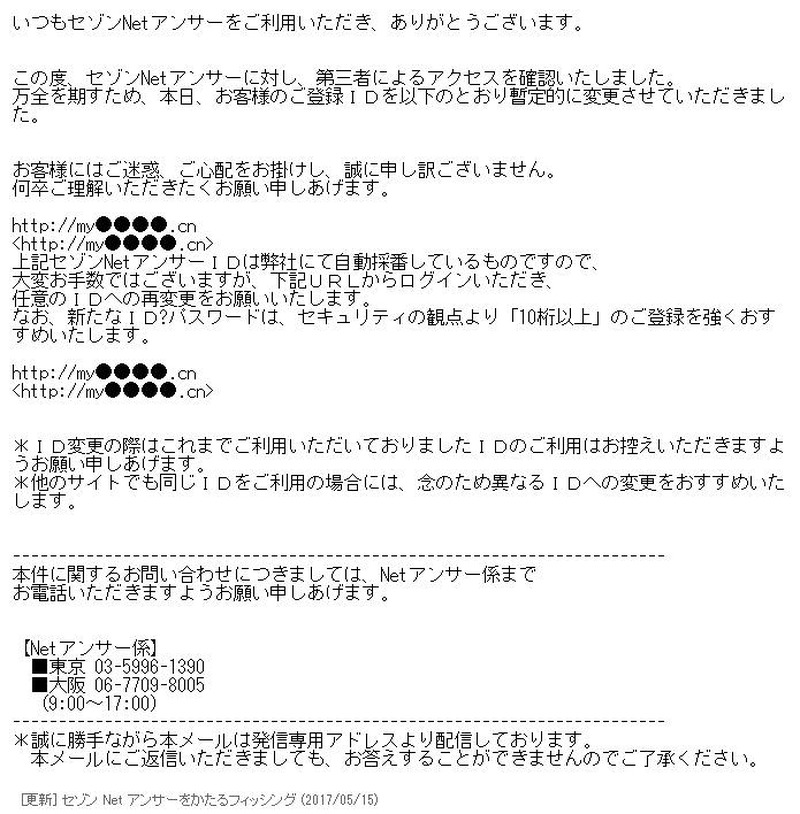
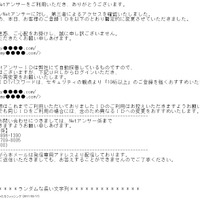
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は5月15日、セゾンNetアンサーを騙るフィッシングについて、更新情報を発表した。新たなリンク先が確認されている。フィッシングメールは「【重要:必ずお読みください】」あるいは「【重要:必ずお読みください】セゾンNetアンサーご登録確認 [時刻 または 日付]」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するために本文中のリンクをクリックさせようとする。新たに確認されたフィッシングサイトのURLは以下の通りで、シンプルなものとなっている。

https://www.my●●●●.cn/

同協議会では、5月15日13時30分の時点でフィッシングサイトの停止を確認している。しかし、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号、有効期限、生年月日、セキュリティコード、メールアドレス、NetアンサーID、Netアンサーパスワード)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop