MUFGカード騙るフィッシングメール、新たなリンク先を確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.05(月)

MUFGカード騙るフィッシングメール、新たなリンク先を確認(フィッシング対策協議会)

フィッシング対策協議会は、MUFGカードを騙るフィッシングについて、更新情報を発表した。

脆弱性と脅威 脅威動向
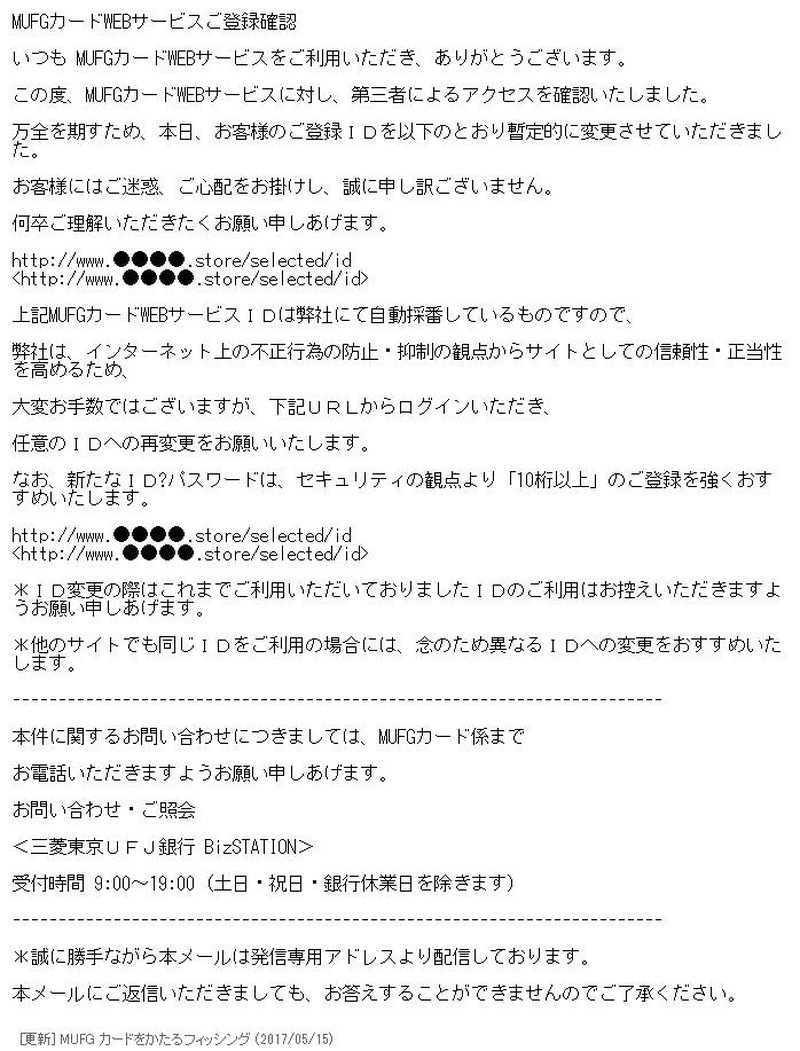
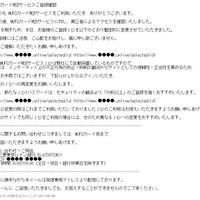
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は5月15日、MUFGカードを騙るフィッシングについて、更新情報を発表した。新たなリンク先が確認されている。確認されたメールは「【重要:必ずお読みください】」という件名で、Webサービスに第三者によるアクセスを確認したため、登録IDを暫定的に変更したとして、IDの再変更のために本文内のリンクをクリックさせようとする。新たに確認されたフィッシングサイトのURLは以下の通り。

http://www.●●●●.loan/selected/id
http://www.●●●●.top/selected/id
http://www.●●●●.store/selected/id
http://www.●●●●.red/selected/id
http://www.●●●●.bid/selected/id
http://www.●●●●.trade/selected/id
http://www.●●●●.space/selected/id

同協議会では、5月15日13時30分の時点でフィッシングサイトの停止を確認している。しかし、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてクレジットカード情報(カード番号、カード有効期限、セキュリティコードなど)、個人情報(お名前、生年月日、電話番号、カード利用代金お支払口座番号など)、アカウント情報(WEBサービスID、WEBサービスパスワードなど)、E-mailアドレスなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  5. ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

    ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性

ランキングをもっと見る
PageTop