複数のWordPress用プラグインに任意のスクリプトを実行される脆弱性(JVN) | ScanNetSecurity
2026.11.16(月)

複数のWordPress用プラグインに任意のスクリプトを実行される脆弱性(JVN)

IPAおよびJPCERT/CCは、複数の「WordPress」用プラグインにクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
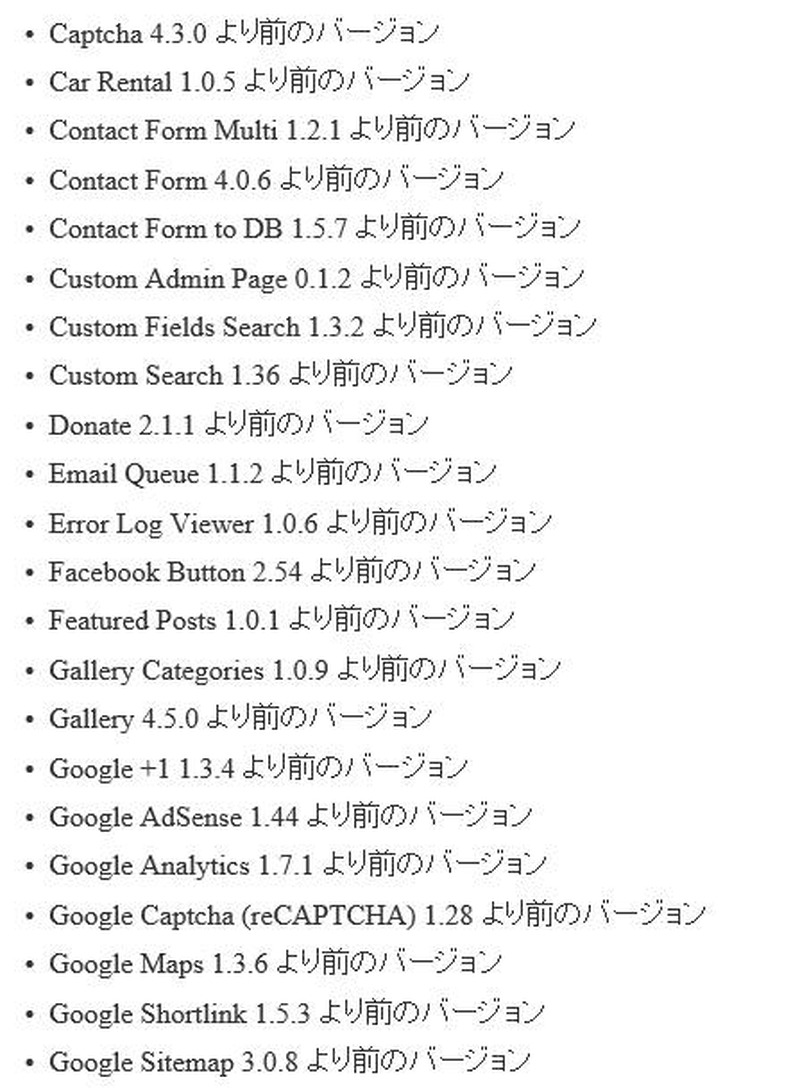
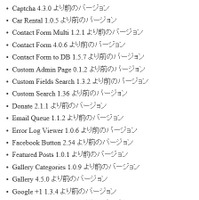
別表1
別表1 全 3 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月16日、複数の「WordPress」用プラグインにクロスサイトスクリプティング(XSS)の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

CVSS v3による最大Base Scoreは6.1。クリス リュウ氏(CVE-2017-2171、CVE-2017-2169)、浅井健氏(CVE-2017-2169)、東京電機大学 工学部 情報通信工学科 暗号方式・暗号プロトコル研究室の高木智氏(CVE-2017-2168)が報告を行った。

「WP Booking System Free version 1.4 より前のバージョン」「WP Booking System Premium version 3.7 より前のバージョン」「MaxButtons 6.19 より前のバージョン」「MaxButtons Pro 6.19 より前のバージョン」および別表のWordPress用プラグインには、XSSの脆弱性(CVE-2017-2168、CVE-2017-2169、CVE-2017-2171)が存在する。この脆弱性が悪用されると、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  4. スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

    スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

  5. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

ランキングをもっと見る
PageTop