フレクセラ・ソフトウェア合同会社(フレクセラ)は5月29日、同社のSecunia Researchによる「Personal Software Inspector 国別レポート - 2017 年第1四半期」の日本の状況について発表した。同レポートは、同社が提供する脆弱性検出プログラム「Personal Software Inspector」により実行されたスキャンのデータに基づくもので、2017年1月1日から3月31日までのデータを12カ国の国別にまとめたもの。
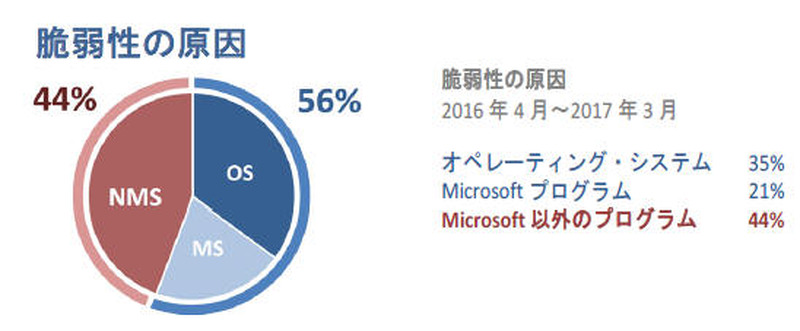
レポートによると、2016年4月から2017年3月までに検出された脆弱性の内訳は、マイクロソフト以外のプログラムが44%、OSが35%、マイクロソフトのプログラムが21%であった。また、日本の平均的なPCユーザは、61のプログラムをインストールしており、このうち27(44%)がマイクロソフトのプログラム、34(56%)がマイクロソフト以外のプログラムであった。
日本の個人PCにおいて、Windows OSにパッチを適用していないユーザは9.3%と前四半期(6.5%)および前年同四半期(5.2%)から増加した。マイクロソフト以外のプログラムにパッチを適用していないユーザも14.6%と、前四半期(9.3%)より増加している。日本でもランサムウェア「WannaCry」の被害が発生し、多くの報道が成されたにもかかわらず、パッチの重要性が認識されていないとしている。
レポートによると、2016年4月から2017年3月までに検出された脆弱性の内訳は、マイクロソフト以外のプログラムが44%、OSが35%、マイクロソフトのプログラムが21%であった。また、日本の平均的なPCユーザは、61のプログラムをインストールしており、このうち27(44%)がマイクロソフトのプログラム、34(56%)がマイクロソフト以外のプログラムであった。
日本の個人PCにおいて、Windows OSにパッチを適用していないユーザは9.3%と前四半期(6.5%)および前年同四半期(5.2%)から増加した。マイクロソフト以外のプログラムにパッチを適用していないユーザも14.6%と、前四半期(9.3%)より増加している。日本でもランサムウェア「WannaCry」の被害が発生し、多くの報道が成されたにもかかわらず、パッチの重要性が認識されていないとしている。