IT企業を装うフィッシングサイトが急増、そして最短15分で姿を消す(ウェブルート) | ScanNetSecurity
2026.11.06(金)

IT企業を装うフィッシングサイトが急増、そして最短15分で姿を消す(ウェブルート)

ウェブルートは、2016年の1年間に収集したデータを分析した年次レポート「ウェブルート脅威レポート 2017」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「ウェブルート脅威レポート 2017」
「ウェブルート脅威レポート 2017」 全 3 枚 拡大写真
ウェブルート株式会社は6月15日、2016年の1年間に収集したデータを分析した年次レポート「ウェブルート脅威レポート 2017」を発表した。同レポートは、「マルウェアおよび不要なアプリケーション(PUA:potentially unwanted application)」「悪意のある活動に関連付けられたIPアドレス」「URLの評価と分類」「フィッシング標的、サイト、およびUPL」「モバイルアプリの評価とモバイルアプリが内蔵する可能性のある脅威」を含む脅威のステータスについて分析、結果、考察をまとめたもの。

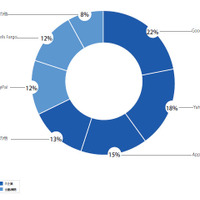
レポートによると、Google、Yahoo、AppleといったIT企業を装うフィッシングサイトの数が、金融機関を装ったフィッシングサイトの7倍以上であったという。前年はこの比率が1対3未満であったことから、重要かつ明確な変化が生じているとしている。これは、金融機関よりもIT企業のアカウントを偽装したフィッシングが比較的容易であること、また、ここで窃取する被害者のパスワードが他のサイトでも同様に使われている可能性が高いことが理由であるとしている。

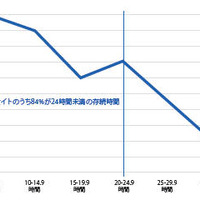
フィッシング攻撃のライフサイクルが短くなっていることも明らかにしており、フィッシングサイトがアクティブである期間は最長でも2日未満、最短ではわずか15分間で、存続期間24時間未満のものが全フィッシングサイトのうち、84%を占めたという。レポートではこのほか、「拡大が続くポリモーフィック型マルウェアおよびランサムウェア」「Androidアプリがもたらす脅威が5倍に拡大
」「悪意のある数百万単位の一のIPアドレス」などをトピックとして挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

ランキングをもっと見る
PageTop