CMS本体だけでなく、プラグインの脆弱性管理も重要--JVN登録状況(IPA) | ScanNetSecurity
2026.10.24(土)

CMS本体だけでなく、プラグインの脆弱性管理も重要--JVN登録状況(IPA)

IPAは、2017年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。

脆弱性と脅威 脅威動向
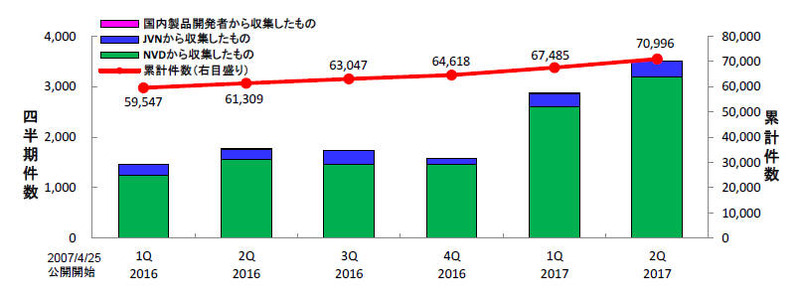
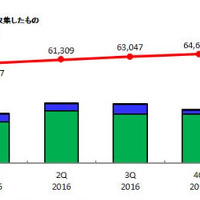
JVN iPediaの登録件数の四半期別推移
JVN iPediaの登録件数の四半期別推移 全 2 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は7月25日、2017年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。発表によると、同期間にJVN iPedia日本語版へ登録された脆弱性対策情報は3,511件で、累計登録件数が70,996件となった。内訳は、国内製品開発者から収集したもの3件(公開開始からの累計は183件)、JVNから収集したもの310件(累計7,470件)、NVDから収集したもの3,198件(累計63,343件)となっている。

また、件数が多かった脆弱性は、「CWE-119(バッファエラー)」559件、「CWE-284(不適切なアクセス制御)」364件、「CWE-264(認可・権限・アクセス制御)」316件、「CWE-200(情報漏えい)」302件、「CWE-79(クロスサイトスクリプティング)」289件などとなっている。もっとも件数の多かったバッファエラーは、データの盗み見や改ざんなどの被害につながる可能性がある。

レポートでは注目情報として、「WordPress用プラグインのソフトウェアに関する脆弱性対策情報について」および「IPAに報告されたDLL読み込みに関する脆弱性について」を挙げている。2017年6月には、WordPress用プラグイン「WP Job Manager」を使用した国内の複数のWebサイトにおいて、本プラグインの脆弱性を悪用した攻撃による被害が発生した。この脆弱性は、Webの改ざんに悪用される。IPAでは、CMSの本体だけでなく、プラグインのソフトウェアについても最新の更新情報を随時確認し、すみやかに最新パッチを適用することが重要としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」への不正アクセス、最大3,709,551件の個人情報が漏えいした可能性

    中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」への不正アクセス、最大3,709,551件の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop