「WannaCry」などのインシデントを防ぐには、アップデートと設定見直しが鍵(ラック) | ScanNetSecurity
2026.10.28(水)

「WannaCry」などのインシデントを防ぐには、アップデートと設定見直しが鍵(ラック)

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.17」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
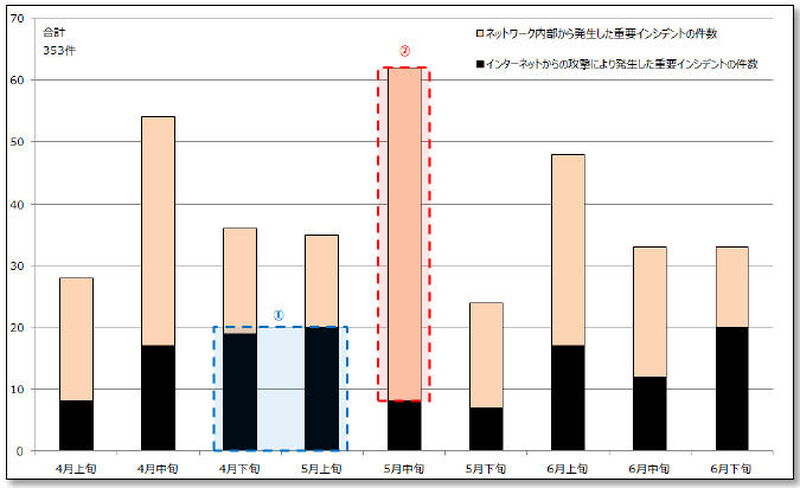
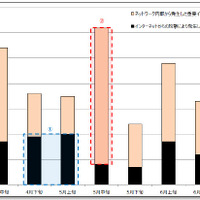
発生した重要インシデントの件数推移(2017 年4 月~6 月)
発生した重要インシデントの件数推移(2017 年4 月~6 月) 全 5 枚 拡大写真
株式会社ラックは9月25日、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.17」を公開した。本レポートは、JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本におけるセキュリティインシデントの発生傾向を分析したもの。

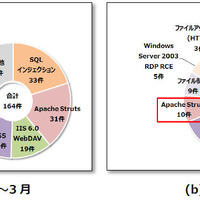
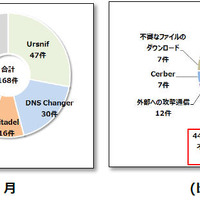
レポートによると、2017年4月から6月に発生した重要インシデント件数は、インターネットからの攻撃によるものが128件(前四半期は164件)、内部から発生したものが225件(同168件)であった。前者の減少は、HeartBleedを悪用した攻撃による重要インシデントの件数は増加したものの、Apache Strutsの「S2-045」の脆弱性対策が完了したとみられること。後者の増加は、ET-Trojanの感染による重要インシデントが増加したことや、UrsnifやDNS Changerの感染の増加などが要因であるとしている。

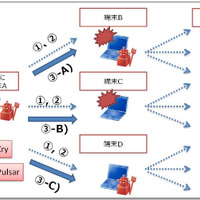
またレポートでは、注目のトピックとして「WannaCryの感染事例」「DDoS攻撃に関する通信の検知傾向」を取り上げている。WannaCryの事例では、定期的なソフトウェアのアップデート、各種設定の見直しがインシデントを防ぐ鍵としている。またDDoS攻撃では、SNMP、DNS、NTPをはじめとした、DDoS攻撃の踏み台として利用可能なサービスの探査通信を定常的に検知している。なお、SOCではNTPの探査通信の検知件数の一時的な急騰を確認しており、DDoS攻撃の準備が行われたと推測している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop