3月の「Apache Struts」の脆弱性に最大1日40万件超の攻撃を検知(日本IBM) | ScanNetSecurity
2026.09.18(金)

3月の「Apache Struts」の脆弱性に最大1日40万件超の攻撃を検知(日本IBM)

日本IBMは、「2017年上半期Tokyo SOC情報分析レポート」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
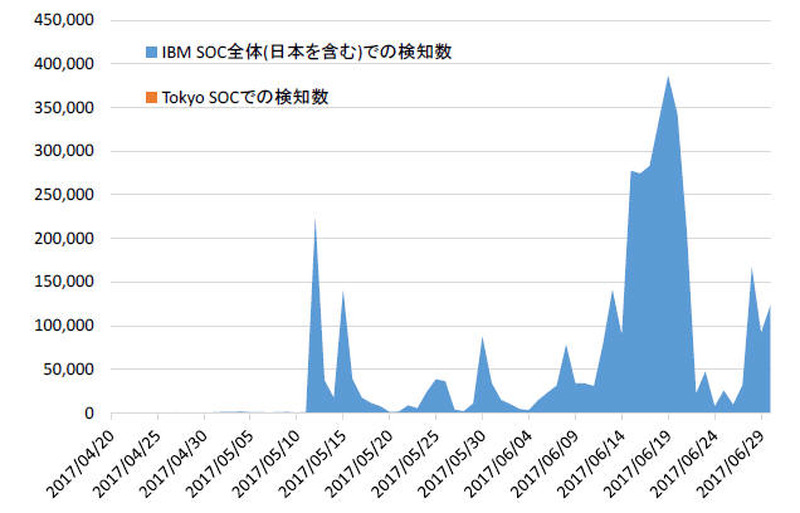
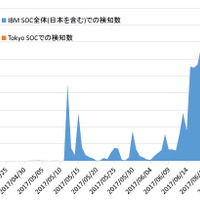
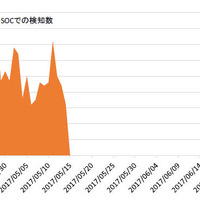
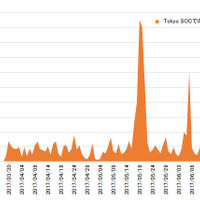
EternalBlue を利用した攻撃通信の検知数推移(Tokyo SOC 調べ 2017 年4 月20 日~2017 年6 月30 日)
EternalBlue を利用した攻撃通信の検知数推移(Tokyo SOC 調べ 2017 年4 月20 日~2017 年6 月30 日) 全 4 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は9月25日、「2017年上半期Tokyo SOC情報分析レポート」を発表した。同レポートは、世界8拠点のIBM SOCにて観測したセキュリティイベント情報にもとづき、主に日本国内の企業環境で観測された脅威動向を、Tokyo SOCが独自の視点で分析・解説したもの。

2017年上半期にTokyo SOCで観測した攻撃を分析した結果、「WannaCry」などの自己増殖する機能を持つランサムウェアが登場したが、国内の被害は限定的であったとしている。これは、アクセス制御により攻撃に利用される通信が成立しなかったことが一因であると推測しているが、アクセス制御だけでなく、パッチ管理なども含めた基本的対策の重要性が再確認されたとしている。

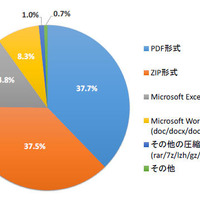
不正メールは継続して確認されており、前四半期と比較すると添付ファイルの多様化がみられた。Microsoft Officeドキュメントを内包したPDFファイルやマクロ実行以外の手法が確認されたほか、Microsoft Officeの脆弱性を悪用するケースも確認されたという。また、3月に「Apache Struts」に複数の脆弱性が公開されたが、Tokyo SOCでは最大1日40万件超の攻撃を検知している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop