「WannaCry」はビジネスを回復不能にする「DeOS型攻撃」の出現を示唆(シスコ) | ScanNetSecurity
2026.11.12(木)

「WannaCry」はビジネスを回復不能にする「DeOS型攻撃」の出現を示唆(シスコ)

シスコは、サイバー脅威のトレンドや対策をまとめた「シスコ 2017年中期サイバーセキュリティレポート(Cisco 2017 Midyear Cybersecurity Report)」の日本語版を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
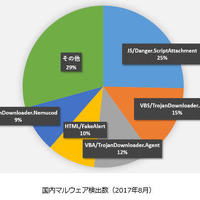
シスコシステムズ合同会社(シスコ)は10月3日、サイバー脅威のトレンドや対策をまとめた「シスコ 2017年中期サイバーセキュリティレポート(Cisco 2017 Midyear Cybersecurity Report)」の日本語版を発表した。レポートによると、2017年上半期におけるマルウェアの動向から、リンクをクリックさせたりファイルを開かせたりと、攻撃対象者自身に脅威を有効化させる手口が増加している点に着目している。

また、攻撃者はメモリーに常駐するファイルレスマルウェアを開発し始めており、これらはデバイスが再起動されると消去されるため、検出や追跡が非常に困難になっている。エクスプロイトキットの活用は急激に減少しているが、一方でスパム量が大幅に増加している。これは、攻撃者がメールなどの効果が実証されている確実な方法に回帰しているとみている。

さらにレポートでは、IoTにより増加したさまざまなデバイスや、システムが抱えるセキュリティの脆弱性を狙った、新たなサービス破壊(DeOS:Destruction of Service)型攻撃が出現する可能性について予測している。「WannaCry」や「Nyetya」の攻撃は、従来型のランサムウェアのよう見えるものの、はるかに破壊的になっている。これらのイベントはサービス破壊型攻撃の出現を暗示しており、ビジネスを回復不可能な状態にまで陥らせる危険性を秘めていると指摘している。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop