SQLインジェクション、バッファオーバーフローはサーバーに不正アクセスしたり、マルウェアを実行させるための手法だ。これらの攻撃は、アプリケーションやOSの脆弱性を利用して実行される。同様な攻撃がアセンブラレベルで可能だとしたらどうだろうか。
現在、高速処理が要求されるグラフィック関連のプログラムや古い制御システムなど、特殊な用途でなければマシン語やアセンブラでコードを書くことはないだろう。しかし、考えてみれば、アセンブラ言語もプログラミング言語のひとつであり、コンパイラが生成するバイナリプログラムもソフトウェアであることには変わりない。
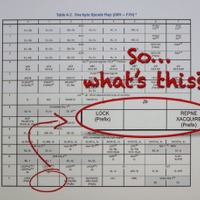
CPUのアーキテクチャに脆弱性があれば、アセンブラやマシン語のレベルで攻撃することも不可能ではない。そんな研究をしたエンジニアがいる。x86アーキテクチャとその命令セットにちょっとしたバグがあることを発見したのは、Christopher Domas氏。 Battelle Memorial Instituteのシニアセキュリティリサーチャーだ。この発表はBlackHat 2017 USAの会場で行われた。