継続して検出していた「WannaCry」感染端末を狙う攻撃、昨年末から増加(警察庁) | ScanNetSecurity
2026.10.11(日)

継続して検出していた「WannaCry」感染端末を狙う攻撃、昨年末から増加(警察庁)

警察庁は、「『Eternalblue』又は『Doublepulsar』を悪用した攻撃活動等と考えられるアクセスの増加等について」を「@police」において公開した。

脆弱性と脅威 脅威動向
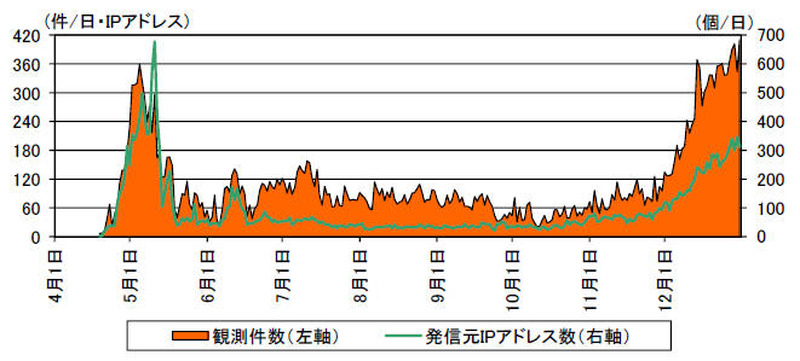
「Eternalblue」又は「Doublepulsar」を悪用した攻撃活動等と考えられる通信の観測件数及び発信元IP アドレス数の推移(WannaCry によるものを除く)(H29.4.1~12.31)
「Eternalblue」又は「Doublepulsar」を悪用した攻撃活動等と考えられる通信の観測件数及び発信元IP アドレス数の推移(WannaCry によるものを除く)(H29.4.1~12.31) 全 2 枚 拡大写真
警察庁は2月14日、「『Eternalblue』又は『Doublepulsar』を悪用した攻撃活動等と考えられるアクセスの増加等について」を「@police」において公開した。「Oracle WebLogic Server の脆弱性(CVE-2017-10271)を標的とした攻撃活動等の観測」についても記載している。

同庁では、2017年12月以降、攻撃ツール「Eternalblue」または「Doublepulsar」を悪用したMicrosoft Windowsを標的とする攻撃活動などと考えられるアクセスの増加を観測している。これらの攻撃ツールは、2017年4月14日に「The Shadow Brokers」を名乗る集団により公開されたもの。以降、これらのツールに関する特徴的なSMBパケットを継続して観測しており、感染した機器から攻撃活動が行われていたとしている。

5月12日からは、ランサムウェア「WannaCry」の被害が世界各地で報告されているが、その感染手法は2種類が確認されており、12月からは当初と比較してその割合が逆転しているという。これは、すでにWannaCryやDoublepulsarに感染しているデバイスへの攻撃が増加している可能性が高いとしている。同庁では、マイクロソフトの修正プログラム「MS17-010」の適用を確認するとともに、不審なプロセス、ファイル、通信などが存在しないか確認する、可能であれば445/TCPおよび3389/TCPポートに対するアクセスを遮断するなどの対策を行うよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  3. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  4. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  5. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

ランキングをもっと見る
PageTop