転換期を迎えるサイバー攻撃、コインマイナーやBECへの対策が急務(トレンドマイクロ) | ScanNetSecurity
2026.10.28(水)

転換期を迎えるサイバー攻撃、コインマイナーやBECへの対策が急務(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2017年年間セキュリティラウンドアップ:セキュリティの常識を覆すサイバー犯罪の転換期」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「2017年年間セキュリティラウンドアップ:セキュリティの常識を覆すサイバー犯罪の転換期」
「2017年年間セキュリティラウンドアップ:セキュリティの常識を覆すサイバー犯罪の転換期」 全 5 枚 拡大写真
トレンドマイクロ株式会社は2月27日、日本国内および海外でのセキュリティ動向を分析した報告書「2017年年間セキュリティラウンドアップ:セキュリティの常識を覆すサイバー犯罪の転換期」を公開した。報告書によると、2016年全体で同社がブロックした脅威の合計数は約660億件で、2016年の約810億件から減少している。この減少は、攻撃手法が無差別化から標的化へ移行したことが原因としている。

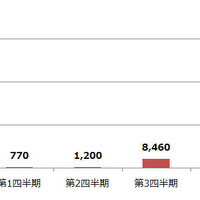
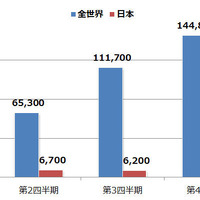
2017年は、サイバー犯罪者の狙いが仮想通貨へ拡大し、特に日本では2017年下半期にその動きが顕著になった。国内での2017年第4四半期の「コインマイナー」の検出数は、約13万5,370件を記録し、過去最大となった。コインマイナーを拡散させる脆弱性攻撃サイトの急増や、インターネット利用者の端末を利用してWeb経由でマイニングを実行する仮想通貨発掘サービス「Coinhive(コインハイブ)」の登場が転換点となり、仮想通貨を狙うサイバー犯罪に拍車をかけている。

ランサムウェアでは、2017年5月に登場した「WannaCry」の2017年間検出台数は、国内で約1万8,500台、全世界では約32万1,800台に上った。特に全世界では検出台数が継続して増加している。病院や鉄道、製造といった特有環境での被害事例も多く、従来は安全と考えられていた「クローズド環境における安全神話の崩壊」という転換期を示す代表的なセキュリティインシデントとなった。

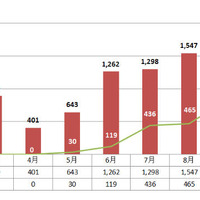
また2017年は、BEC(ビジネスメール詐欺)の被害事例が国内で5件発覚した。特に、2017年12月に公表された日本の大手航空会社における被害事例では、3億8,000万円以上という国内で過去最大のBEC被害となっている。これは、日本国内でBECを使用したサイバー攻撃が増える可能性もあり、現在海外で増加している「CEO詐欺」と合わせて、企業における対策が急務としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop