80/TCPへのMiraiボットの特徴を持つアクセスの増加を確認(警察庁) | ScanNetSecurity
2026.11.03(火)

80/TCPへのMiraiボットの特徴を持つアクセスの増加を確認(警察庁)

警察庁は、「宛先ポート80/TCPに対するMiraiボットの特徴を有するアクセスの増加について」と題する注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
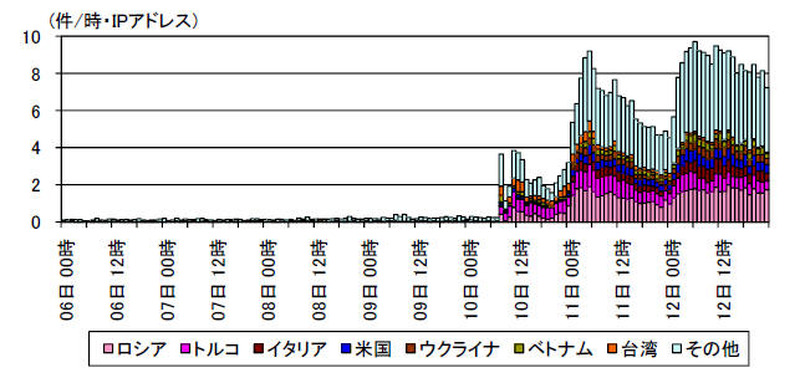
宛先ポート80/TCP に対するMirai ボットの特徴を有するアクセス件数の国別推移(H30.6.6~6.12)
宛先ポート80/TCP に対するMirai ボットの特徴を有するアクセス件数の国別推移(H30.6.6~6.12) 全 2 枚 拡大写真
警察庁は6月13日、「宛先ポート80/TCPに対するMiraiボットの特徴を有するアクセスの増加について」と題する注意喚起を「@police」において公開した。同庁のインターネット定点観測システムにおいて確認したという。アクセスの増加は6月10日以降に観測され、観測したアクセスは宛先IPアドレスとTCPシーケンス番号の初期値が一致するMiraiボットの特徴を有していた。

また、HTTP GETリクエストを送信していることから、Webサーバの稼働確認やサーバソフトウェアの種別判定を行っているものと見られる。さらに、当該アクセスの発信元について調査したところ、その多くでネットワークビデオレコーダ等のさまざまなIoT機器に搭載されているWebサーバソフトウェア「XiongMai uc-httpd(uc-httpd)」が稼働していることを確認したという。

uc-httpd については、2017年5月にディレクトリトラバーサルの脆弱性(CVE-2017-7577およびJVNDB-2017-002986)、6月8日にもバッファオーバーフローの脆弱性が公開されており、今回の観測は、これらの脆弱性に関連する、IoT機器に感染したMiraiボットの亜種による探索活動と考えらるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop