大学Webメール狙うフィッシング増加、独自のデザインも模倣(IPA) | ScanNetSecurity
2026.10.02(金)

大学Webメール狙うフィッシング増加、独自のデザインも模倣(IPA)

IPAは、「大学におけるウェブメールサービスを狙ったフィッシングメールに注意~フィッシングの基本の手口を知って、継続的な対策を~」を安心相談窓口だよりとして公開した。

脆弱性と脅威 脅威動向
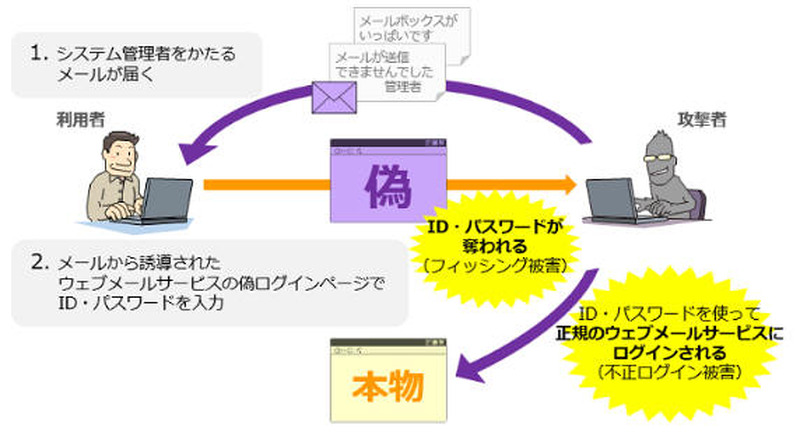
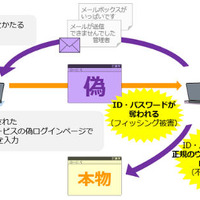
Webメールサービスを狙ったフィッシングの例
Webメールサービスを狙ったフィッシングの例 全 2 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は10月31日、「大学におけるウェブメールサービスを狙ったフィッシングメールに注意~フィッシングの基本の手口を知って、継続的な対策を~」を安心相談窓口だよりとして公開した。大学のWebメールサービスを狙ったフィッシング被害が、今年4月から6月にかけて相次いでいる。同時期にIPAへも数件の届出があり、7月、8月にも被害を確認していることから、今後も引き続き注意が必要であるとしている。

これは、大学で利用しているWebメールサービス(Office365、Active!Mail、DeepMail、Gmailなど)のシステム管理者を装い、送信エラーやメールボックスがいっぱいであるなどと記載されたメールが、大学の学生や教職員あてに送られるというもの。

メールにはURLが記載されており、クリックするとWebメールサービスの偽のログインページに誘導される。ここにIDとパスワードを入力してしまうと、それらが詐取される。IPAへの届出情報では、偽ログインページはWebメールサービスの英語版の標準デザインに酷似していた事例や、校章やロゴを使用した大学独自のデザインに模してある事例など、本物のログインページに似せて作られていた。

IDとパスワードを詐取されたケースでは、「当該アカウントの設定を変更され、受信メールが外部転送された」「当該アカウントが踏み台にされ、他大学などへのフィッシングメールが送信された」といった被害が確認されている。

IPAでは対策として、利用者に対しては「フィッシングの手口の基本を知る」「メール内のリンクを安易にクリックしない」「メールの真偽は確かな情報源で確認」を挙げている。また、システム管理者に対しては「システム的なセキュリティ対策の実施」「具体的、継続的な利用者啓発」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop