◆概要
PHP において、IMAP によりメールを操作するために使用する imap_open 関数に、遠隔から任意のコードが実行可能となる脆弱性が報告されています。脆弱性を悪用されてしまった場合は、攻撃者によってサーバに侵入されてしまう可能性や、重大な情報セキュリティ事故につながる可能性があります。ソフトウェアをアップデートすることにより対策してください。
◆分析者コメント
幅広いバージョンの PHP に当該脆弱性が存在していますが、ユーザによる入力値により imap_open 関数が実行されてしまうような Web アプリケーションでなければ遠隔コード実行までされてしまう可能性は低いです。一部の CMS は、管理用コンソールの機能として用いているため、認証を突破されてしまった場合に、当該脆弱性を悪用されてしまう可能性があります。imap_open 関数が用いられていない Web アプリケーションで当該脆弱性が悪用されてしまう可能性はありませんが、気がつかないところに当該関数が利用されているという可能性があるため、PHP をアップデートすることにより、根本的に対策することを推奨します。
◆深刻度(CVSS)
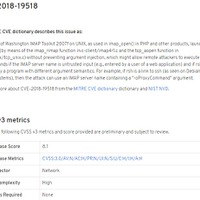
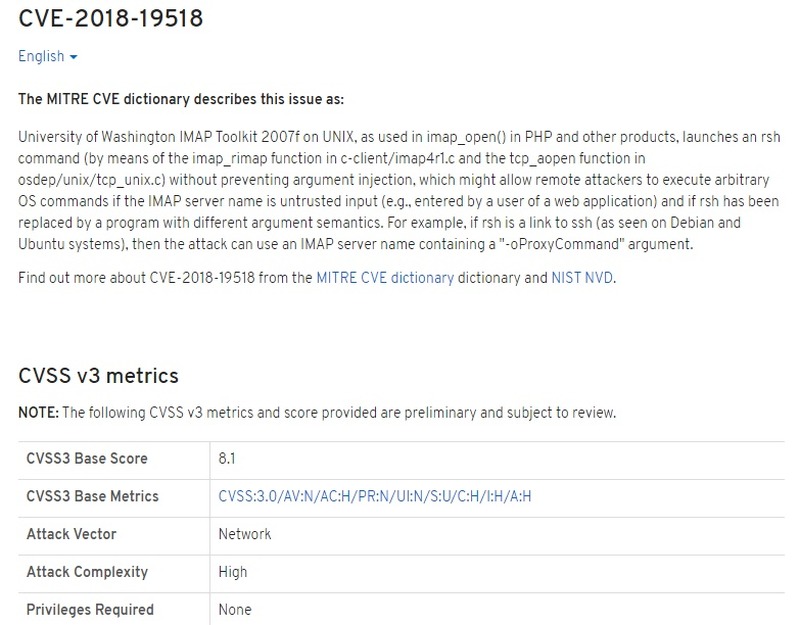
[CVSS v3]
8.1
https://access.redhat.com/security/cve/cve-2018-19518
◆影響を受けるソフトウェア
Linux ディストリビューションにより、脆弱性を受けるバージョンが異なるため、運用している Linux のディストリビューションの Web ページを参照してください。
- Ubuntu
https://people.canonical.com/~ubuntu-security/cve/2018/CVE-2018-19518.html
- Debian
https://security-tracker.debian.org/tracker/CVE-2018-19518
- Red Hat
https://access.redhat.com/security/cve/cve-2018-19518
- SUSE
https://www.suse.com/security/cve/CVE-2018-19518/
◆解説
PHP において、IMAP プロトコルによりメールを開く関数である imap_open 関数の実装不備により、遠隔から任意のコードが実行可能となる脆弱性が報告されています。