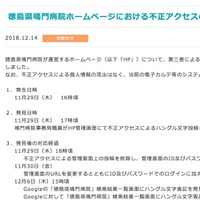
地方独立行政法人 徳島県鳴門病院は12月14日、同院が運営するホームページが第三者からの不正アクセスを受けたことが判明したと発表した。
これは11月29日午後4時頃に発生したもので、同日午後5時頃に同院事務局職員がホームページ管理画面より不正アクセスによるハングル文字投稿を発見したというもの。
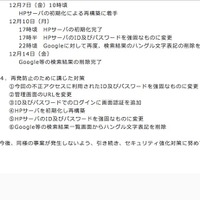
同院では、同日午後6時に不正アクセスによる管理画面上の投稿を削除し、管理画面のIDとパスワードを強固なものに変更し、翌日には管理画面のURLを変更しIDとパスワードでのログインに加え画像認証を追加した。
12月6日には、Googleの「徳島県鳴門病院」検索結果一覧画面にハングル文字表記を発見し同社へ削除を依頼し、12月14日にはGoogle等の検索結果の削除完了を確認した。
また12月7日から10日にかけてホームページサーバを初期化し再構築した。
なお、不正アクセスによる個人情報の流出はなく、同院の電子カルテ等のシステムへの影響はない。