MyJCBを騙るフィッシング報告、口座情報などの確認装う(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

MyJCBを騙るフィッシング報告、口座情報などの確認装う(フィッシング対策協議会)

フィッシング対策協議会は、MyJCBを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
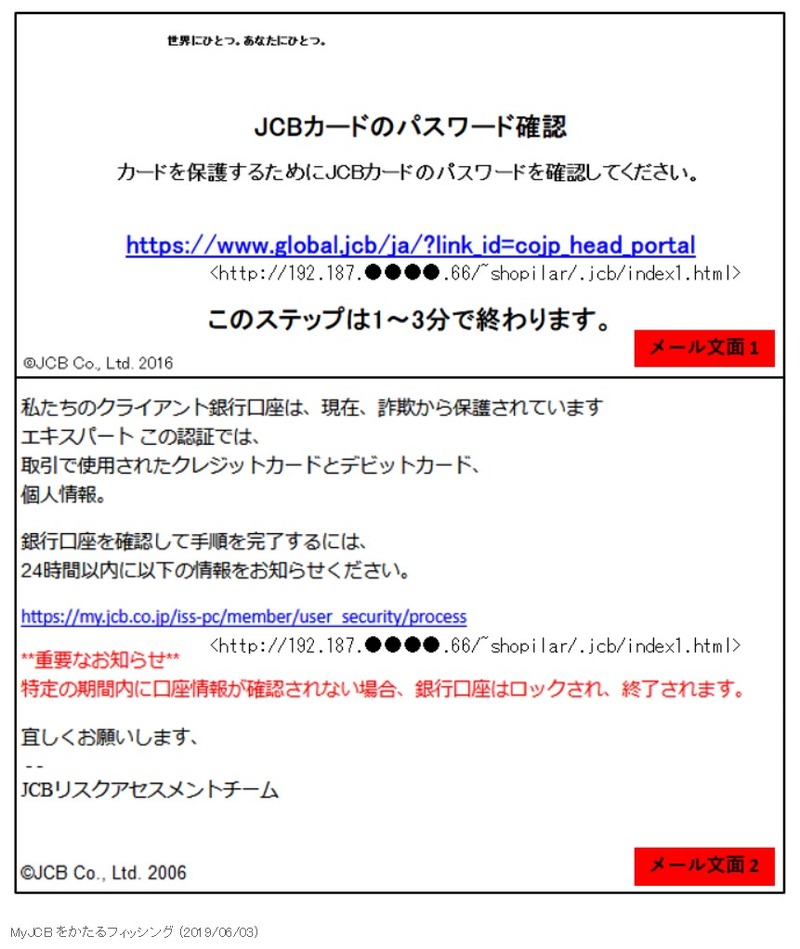
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は6月3日、MyJCBを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールの件名は、「JCBカードのパスワード確認」「詳細情報が必要」というもの。JCBカードのパスワードや口座情報の確認のために、リンクをクリックさせようとする。

確認されているフィッシングサイトのURLは以下の通り。

・メール内のURL
http://192.187.●●●●.66/~shopilar/.jcb/index1.html

・転送先のURL
https://photon.datanoc.●●●●/~shopilar/JCB/JCB/MyJCB/

6月3日14時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてMyJCB ID、MyJCB パスワード、カード番号、有効期限、セキュリティコードを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. 委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

    委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop