日本を発信源とするIoT機器への攻撃を検知、ハニーポット500台による調査(アバスト) | ScanNetSecurity
2026.09.14(月)

日本を発信源とするIoT機器への攻撃を検知、ハニーポット500台による調査(アバスト)

アバストは、日本からIoTデバイスへの攻撃の可能性のあるトラフィックが急増していると発表した。

脆弱性と脅威 脅威動向
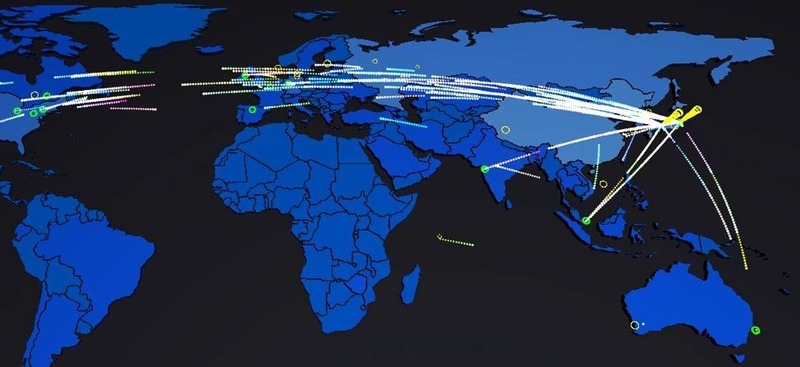
日本からのIoTデバイスへの攻撃の検知状況
日本からのIoTデバイスへの攻撃の検知状況 全 1 枚 拡大写真
アバストは6月10日、日本からIoTデバイスへの攻撃の可能性のあるトラフィックが急増していると発表した。これは、6月4日19時48分から6月5日15時38分までの間に観測したもので、IoTデバイスの一般的に知られている脆弱性に対するスキャンを20時間で913万4,144回確認したという。

このトラフィックは、同社の専門家が世界中に500台設置しているハニーポットで検知したもの。このハニーポットは、ストリーミングデバイス「Chromecast」、インターネット接続されたベビーカメラやルータなどのIoTデバイスに見えるようにセットアップされたサーバ。同社の研究者は、何十万台もの接続デバイスをボットネットに追加することが目標だったのではないかと推測している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催

    SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催PR

ランキングをもっと見る
PageTop