◆概要
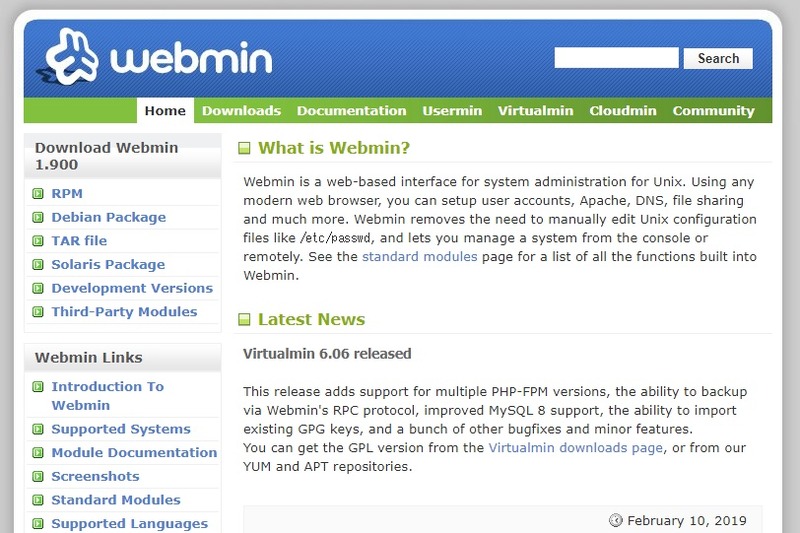
OS 管理ツールである Webmin に、遠隔から任意の命令の実行を強制させることが可能となる脆弱性が報告されています。攻撃者に当該脆弱性を悪用されてしまった場合、権限を昇格され、遠隔から管理者権限でサーバの制御を奪われてしまいます。認証情報の強化やアクセス制御などにより対策してください。
◆分析者コメント
ソフトウェアの性質上、公開ネットワークからアクセスできる可能性が低いソフトウェアですが、本記事執筆時点 (2019 年 6 月 16 日) の最新版で脆弱性が修正がされていません。内部ネットワークからしかアクセスできない場合でも、内部ネットワークへの侵入に成功した攻撃者が、侵入範囲を広げるために悪用する可能性が考えられます。認証情報が特定されなければ脆弱性を悪用できないため、Webmin を利用している場合は認証情報を推測できないものに強化することを推奨します。また、ソフトウェアの性質上、アクセス可能な範囲を制限するべきソフトウェアであるため、内部ネットワークであってもアクセス元を必要最低限に止めることにより対策することを推奨します。
◆深刻度(CVSS)
本記事執筆時点 (2019 年 6 月 16 日) で CVE の割り当て、および CVSS 値の情報の公開を確認していません。
◆影響を受けるソフトウェア
Webmin のバージョン 1.910 およびそれよりも古いバージョンが当該脆弱性の影響を受けます。
◆解説
Web ブラウザベースの Linux/Unix 向けの OS 管理ツールである Webmin に、遠隔から任意のファイルをアップロードすることが可能となる脆弱性が報告されています。
OS 管理ツールである Webmin に、遠隔から任意の命令の実行を強制させることが可能となる脆弱性が報告されています。攻撃者に当該脆弱性を悪用されてしまった場合、権限を昇格され、遠隔から管理者権限でサーバの制御を奪われてしまいます。認証情報の強化やアクセス制御などにより対策してください。
◆分析者コメント
ソフトウェアの性質上、公開ネットワークからアクセスできる可能性が低いソフトウェアですが、本記事執筆時点 (2019 年 6 月 16 日) の最新版で脆弱性が修正がされていません。内部ネットワークからしかアクセスできない場合でも、内部ネットワークへの侵入に成功した攻撃者が、侵入範囲を広げるために悪用する可能性が考えられます。認証情報が特定されなければ脆弱性を悪用できないため、Webmin を利用している場合は認証情報を推測できないものに強化することを推奨します。また、ソフトウェアの性質上、アクセス可能な範囲を制限するべきソフトウェアであるため、内部ネットワークであってもアクセス元を必要最低限に止めることにより対策することを推奨します。
◆深刻度(CVSS)
本記事執筆時点 (2019 年 6 月 16 日) で CVE の割り当て、および CVSS 値の情報の公開を確認していません。
◆影響を受けるソフトウェア
Webmin のバージョン 1.910 およびそれよりも古いバージョンが当該脆弱性の影響を受けます。
◆解説
Web ブラウザベースの Linux/Unix 向けの OS 管理ツールである Webmin に、遠隔から任意のファイルをアップロードすることが可能となる脆弱性が報告されています。