株式会社セブン&アイ・ホールディングスと株式会社セブン‐イレブン・ジャパン、株式会社セブン・ペイは7月4日、バーコード決済サービス「7pay」の一部アカウントへの第三者による不正アクセスの被害が判明したと発表した。
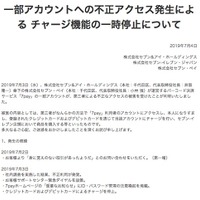
これは第三者が「7pay」利用者のアカウントに不正にアクセスし、本人になりすまし登録されたクレジットカードおよびデビットカードを通じて当該アカウントにチャージを行い、セブン‐イレブン店舗にて商品を購入する等の被害が確認されたというもの。
7月4日午前6時現在で、不正アクセスが疑われる人数は約900名で被害額は約5,500万円になると試算され、同社では被害者に対し、全ての被害に対して補償を行う予定。
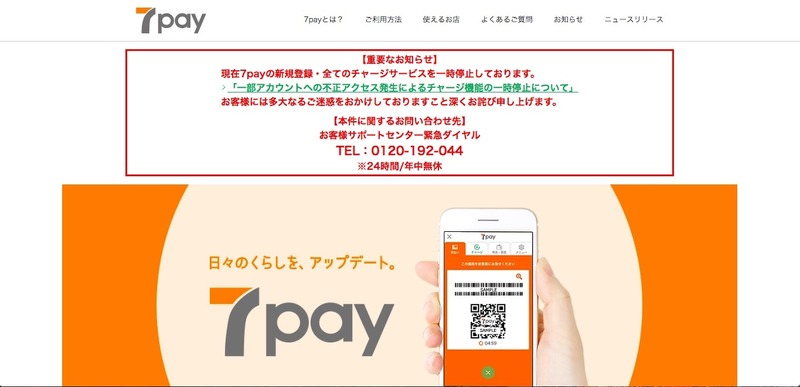
同社では現在、クレジットカードとデビットカードからのチャージを停止しているが、セブン‐イレブン店頭レジとセブン銀行ATMでの現金チャージ、nanacoポイントからのチャージも停止し、全てのチャージを一時停止するとともに、「7pay」の新規登録も停止するとのこと。
これは第三者が「7pay」利用者のアカウントに不正にアクセスし、本人になりすまし登録されたクレジットカードおよびデビットカードを通じて当該アカウントにチャージを行い、セブン‐イレブン店舗にて商品を購入する等の被害が確認されたというもの。
7月4日午前6時現在で、不正アクセスが疑われる人数は約900名で被害額は約5,500万円になると試算され、同社では被害者に対し、全ての被害に対して補償を行う予定。
同社では現在、クレジットカードとデビットカードからのチャージを停止しているが、セブン‐イレブン店頭レジとセブン銀行ATMでの現金チャージ、nanacoポイントからのチャージも停止し、全てのチャージを一時停止するとともに、「7pay」の新規登録も停止するとのこと。