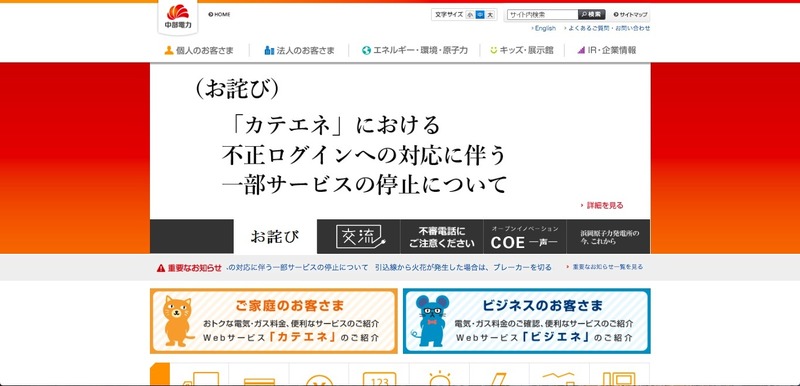
中部電力株式会社は7月12日、同社の家庭向けWebサービス「カテエネ」にて第三者の不正ログインの可能性が判明したと発表した。
これは7月10日から11日にかけて、「カテエネ」が第三者が他社サービスから入手したと推測されるID・パスワードのリストを用いたパスワードリスト型攻撃を受け、一部の該当する顧客の個人情報を攻撃者が一時的に閲覧できる状態であったというもの。
対象となる顧客は最大234件で、氏名、住所、電気・ガス料金の請求額、契約プラン、保有カテエネポイント数、電気の使用状況が一時的に閲覧できる状態にあった。なお、カテエネポイントの不正利用などの被害は無かったとのこと。
同社では、不正ログインされた可能性がある顧客に個別に説明と謝罪を行うとともにIDとパスワードの再設定を依頼、また、愛知県警察にも相談を行っている。
同社では不正ログイン判明後、安全を確保するために「カテエネ」以外のWebサービスについても停止し、更なるセキュリティ対策を実施したうえで再開した。なお、現在停止中のもセキュリティ対策を強化し、早期の再開に努めるとのこと。
これは7月10日から11日にかけて、「カテエネ」が第三者が他社サービスから入手したと推測されるID・パスワードのリストを用いたパスワードリスト型攻撃を受け、一部の該当する顧客の個人情報を攻撃者が一時的に閲覧できる状態であったというもの。
対象となる顧客は最大234件で、氏名、住所、電気・ガス料金の請求額、契約プラン、保有カテエネポイント数、電気の使用状況が一時的に閲覧できる状態にあった。なお、カテエネポイントの不正利用などの被害は無かったとのこと。
同社では、不正ログインされた可能性がある顧客に個別に説明と謝罪を行うとともにIDとパスワードの再設定を依頼、また、愛知県警察にも相談を行っている。
同社では不正ログイン判明後、安全を確保するために「カテエネ」以外のWebサービスについても停止し、更なるセキュリティ対策を実施したうえで再開した。なお、現在停止中のもセキュリティ対策を強化し、早期の再開に努めるとのこと。