Webページにイベント申込者の名簿を誤掲載(宮崎県立図書館) | ScanNetSecurity
2026.11.18(水)

Webページにイベント申込者の名簿を誤掲載(宮崎県立図書館)

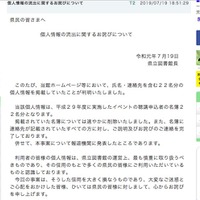
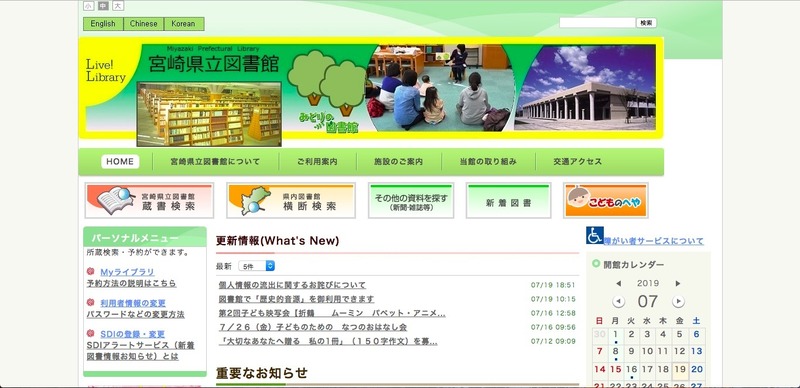
宮崎県立図書館は7月19日、同館のホームページにて氏名や連絡先を含む個人情報の掲載が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真
宮崎県立図書館は7月19日、同館のホームページにて氏名や連絡先を含む個人情報の掲載が判明したと発表した。

これは平成29年度に実施したイベントの聴講申込者の名簿22名分が、同館ホームページ等に誤って掲載されたというもの。

同館では誤掲載の判明後、掲載されていた名簿を削除するとともに、名簿に連絡先が記載されていたイベント聴講申込者に対し、説明と謝罪の連絡を行った。

同館では今後、適正な事務処理の徹底など再発防止のための対策を講じるとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. アンケートサイト「Qzoo」にSQLインジェクション攻撃

    アンケートサイト「Qzoo」にSQLインジェクション攻撃

  5. よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

    よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

ランキングをもっと見る
PageTop