複数のSSL VPN製品の脆弱性に対する実証コードが公開、対策を呼びかけ(JPCERT/CC) | ScanNetSecurity
2026.11.07(土)

複数のSSL VPN製品の脆弱性に対する実証コードが公開、対策を呼びかけ(JPCERT/CC)

JPCERT/CCは、「複数の SSL VPN 製品の脆弱性に関する注意喚起」を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
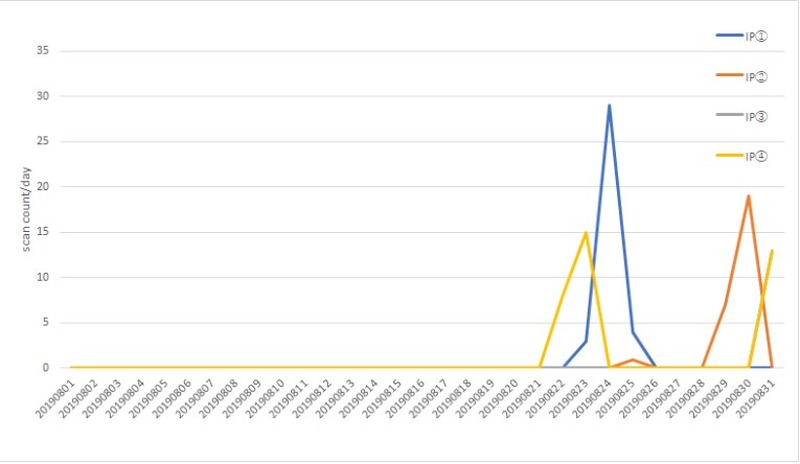
定点観測システム TSUBAME における脆弱性 (CVE-2019-11510) に対するスキャン試行の観測状況
定点観測システム TSUBAME における脆弱性 (CVE-2019-11510) に対するスキャン試行の観測状況 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月2日、「複数の SSL VPN 製品の脆弱性に関する注意喚起」を発表した。JPCERT/CCでは現在、Palo Alto Networks(CVE-2019-1579)、Fortinet(CVE-2018-13379)、Pulse Secure(CVE-2019-11510)のSSL VPN製品の脆弱性に対する実証コードなどの詳細な情報が公表されていることを確認しているという。

これらの脆弱性を悪用された場合には、攻撃者がリモートから任意のコードを実行できる可能性(CVE-2019-1579)や、任意のファイルを読み取り、認証情報などの機微な情報を取得する可能性(CVE-2018-13379, CVE-2019-11510)があり、これ以外の脆弱性情報も公開されている。

すでに、Pulse Connect Secureの脆弱性(CVE-2019-11510)を悪用しようとするスキャンをBad Packets社が確認しており、JPCERT/CCのセンサでも同様のスキャンとみられる通信を観測している。JPCERT/CCでは、各ベンダが提供する情報を参考に、修正済みのバージョンにアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop