新潟県は9月17日、9月13日に公表した「介護助手確保支援事業」を委託している株式会社新潟日報事業社からの個人情報漏えいの調査結果について発表した。
これは9月13日に、新潟日報事業社から複数の介護事業所運営主体宛てに一斉に送るメールにて「TO」欄にメールアドレスを入力して送信したために法人担当者の氏名とメールアドレスが漏えいしたというもので、本件以前に送信したメールにおいても同様の事案がある見込みで調査を行っていた。
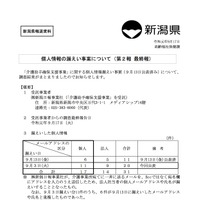
漏えいした個人情報については下記の通り。なお9月3日漏えいの個人分11件の内6件が9月13日漏えい分のメールアドレスと氏名が重複している。
9月13日送信分:個人6件、法人5件、合計11件(9月13日公表済み)
9月3日送信分:個人11件、法人9件、合計20件
合計:個人17件、法人14件、合計31件
今回判明した9月3日分の誤送信について、受託事業者が送信先に対し、個別に説明と謝罪を行うとともに該当メールの削除を依頼した。
同県では今後、個人情報の適切な管理について委託事業者を指導し再発防止に努めるとのこと。
これは9月13日に、新潟日報事業社から複数の介護事業所運営主体宛てに一斉に送るメールにて「TO」欄にメールアドレスを入力して送信したために法人担当者の氏名とメールアドレスが漏えいしたというもので、本件以前に送信したメールにおいても同様の事案がある見込みで調査を行っていた。
漏えいした個人情報については下記の通り。なお9月3日漏えいの個人分11件の内6件が9月13日漏えい分のメールアドレスと氏名が重複している。
9月13日送信分:個人6件、法人5件、合計11件(9月13日公表済み)
9月3日送信分:個人11件、法人9件、合計20件
合計:個人17件、法人14件、合計31件
今回判明した9月3日分の誤送信について、受託事業者が送信先に対し、個別に説明と謝罪を行うとともに該当メールの削除を依頼した。
同県では今後、個人情報の適切な管理について委託事業者を指導し再発防止に努めるとのこと。