
旅館業を狙うSQLインジェクション攻撃を多数検知(ラック)
ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.24」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
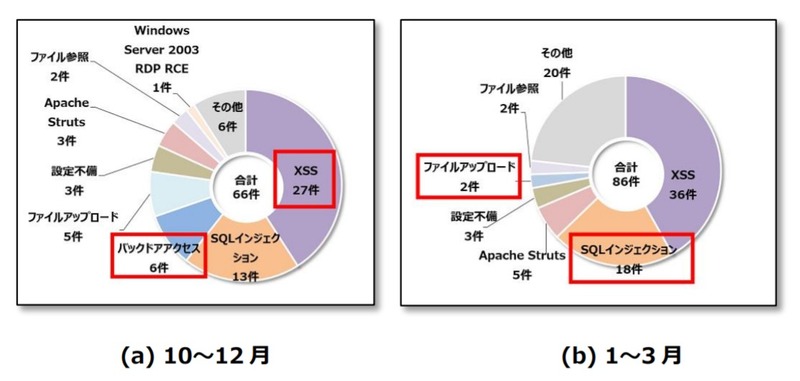
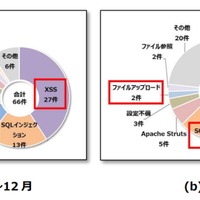
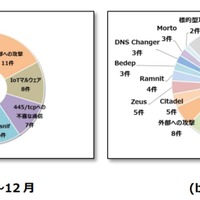
レポートによると、2019年1月から3月に発生した重要インシデント件数は215件で、前四半期の130件から増加した。このうち、インターネットからの攻撃によるものが86件(前四半期は66件)、内部から発生したものが129件(同64件)であった。前者は、前四半期でも多く発生していたXSS攻撃とSQLインジェクション攻撃がさらに増加した。後者では、ドメイン生成アルゴリズム(DGA:Domein Generation Algorithm)によるマルウェア感染と判断したインシデントが半数以上を占めた。
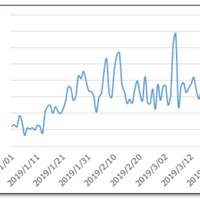
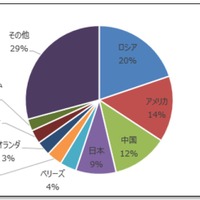
レポートでは、トピックとして「Drupalにおける任意コード実行の脆弱性」「ECShopの脆弱性を狙った攻撃を多数確認」「SQLインジェクション攻撃の増加と攻撃成功事例の確認」を挙げている。特にSQLインジェクション攻撃は活発化しており、その攻撃元IPアドレスはロシア、アメリカ、中国、日本が上位を占めた。これらの大量の攻撃通信は、共通して旅館業を狙っていたという。
関連記事
-
Google を提訴したテクニカルディレクターが語る性差別と報復人事(The Register)
国際 -
米国防総省がサプライチェーン保護のセキュリティ認証公開 ほか ~ 2019 年 9 月のふりかえり [Scan PREMIUM Monthly Executive Summary]
脆弱性と脅威 -
ペネトレーションテスターが業務中に逮捕される、“信じられないほどの不手際が重なった” のか(The Register)
国際 -
Microsoft Windows において AppXSvc でのジャンクションの取り扱い不備により任意のファイルの権限が変更可能となる脆弱性(Scan Tech Report)
脆弱性と脅威
この記事の写真
/




